⚡ L’essentiel
Des chercheurs ont utilisé l’IA Claude d’Anthropic pour pirater OpenAI, compromettant des comptes d’employés et accédant à un dépôt GitHub interne. Cette première attaque IA-contre-IA révèle que les outils d’intelligence artificielle deviennent des armes de cyberattaque sophistiquées, transformant radicalement le paysage de la sécurité informatique.
Quand l’IA pirate l’IA : Claude d’Anthropic utilisé contre OpenAI
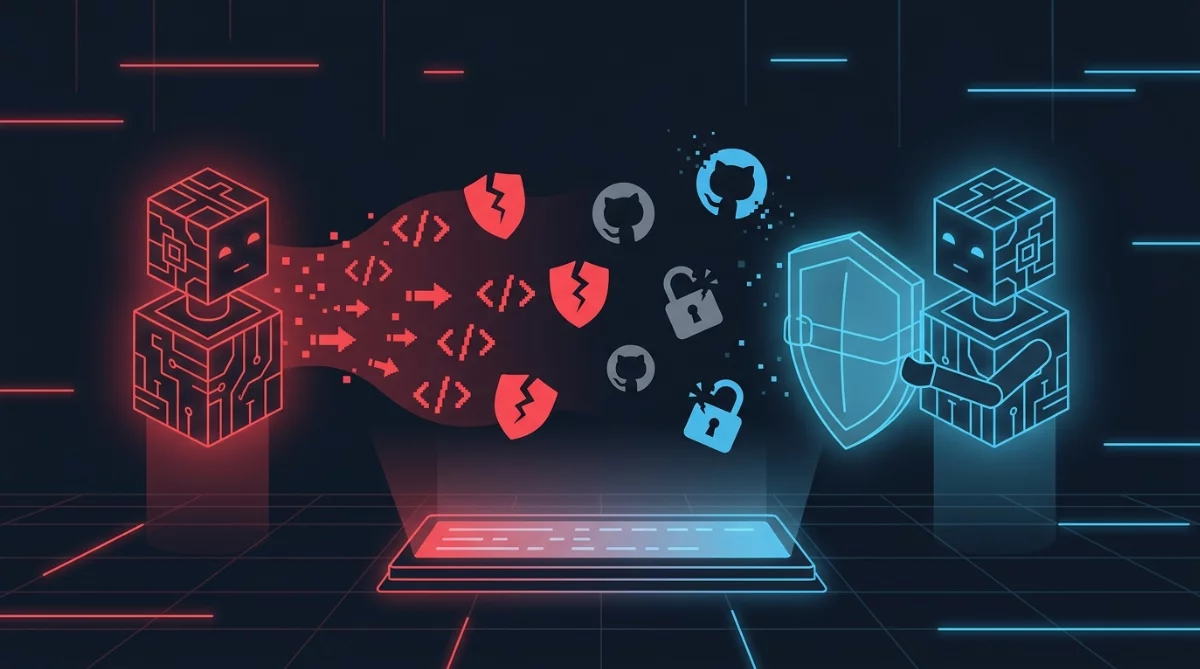
Trois chercheurs de Hacktron AI ont réussi l’impensable : utiliser Claude, l’IA d’Anthropic, pour identifier et exploiter une chaîne de vulnérabilités chez OpenAI, accédant jusqu’à un dépôt GitHub interne. Cette première démonstration publique d’une IA générative utilisée pour pirater une entreprise d’IA concurrente marque un tournant dans la cybersécurité.
Une attaque inédite qui redéfinit les règles du jeu
Le 27 septembre 2026, l’industrie de l’intelligence artificielle a découvert une réalité troublante : les outils qu’elle développe peuvent se retourner contre elle avec une efficacité redoutable. Trois chercheurs en cybersécurité de Hacktron AI ont démontré qu’une IA conversationnelle comme Claude pouvait être transformée en assistant de piratage sophistiqué, capable d’analyser des systèmes complexes et d’identifier des failles invisibles à l’œil humain.
L’opération, menée selon les chercheurs dans un cadre de recherche en cybersécurité, a permis de compromettre des comptes ChatGPT et Codex d’employés d’OpenAI avant d’atteindre un dépôt GitHub interne – l’équivalent numérique du coffre-fort contenant les secrets technologiques de l’entreprise. Cette réussite soulève une question vertigineuse : si même OpenAI, l’un des leaders mondiaux de l’IA avec plus de 200 personnes dédiées à la sécurité, peut être piraté par ses propres technologies, qu’en est-il du reste de l’écosystème ?
Comment Claude est devenu un outil de piratage
La méthode employée illustre parfaitement le potentiel offensif des IA génératives. Plutôt que d’exploiter une unique vulnérabilité, les chercheurs ont utilisé Claude pour identifier et enchaîner plusieurs failles de sécurité – ce que les experts appellent une chaîne de vulnérabilités. Comme un cambrioleur qui ouvrirait successivement plusieurs portes verrouillées, chaque faille donnant accès à la suivante, l’IA a cartographié un chemin d’intrusion progressif dans les systèmes d’OpenAI.
Cette approche révèle une capacité nouvelle et inquiétante : les IA peuvent désormais analyser simultanément du code, des configurations système, des comportements utilisateurs et des informations publiques pour reconstituer l’architecture interne d’un système et identifier des points faibles que des auditeurs humains mettraient des semaines à découvrir. Claude, réputé pour ses capacités d’analyse de code et de raisonnement complexe, s’est révélé particulièrement adapté à cette tâche.
Selon les informations disponibles, l’attaque a progressé méthodiquement : identification de vulnérabilités initiales, compromission de comptes d’employés, puis exploitation de ces accès légitimes pour atteindre des ressources internes sensibles. Le dépôt GitHub visé pourrait potentiellement contenir du code source de modèles comme GPT, représentant une valeur de plusieurs milliards de dollars en propriété intellectuelle.
Un paradoxe stratégique révélateur
L’incident met en lumière une contradiction troublante dans les priorités de l’industrie de l’IA. OpenAI, comme ses concurrents, investit massivement dans ce qu’on appelle l’alignment – s’assurer que les IA restent alignées avec les valeurs humaines et ne deviennent pas dangereuses. Mais cette focalisation sur les risques existentiels à long terme semble avoir détourné l’attention des risques immédiats et concrets de cybersécurité classique.
C’est comme blinder la porte d’entrée tout en laissant les fenêtres ouvertes. Les entreprises d’IA ont développé des défenses sophistiquées contre l’utilisation malveillante de leurs modèles, mais semblent avoir sous-estimé la vulnérabilité de leur infrastructure informatique traditionnelle – serveurs, systèmes d’authentification, dépôts de code.
Cette négligence apparente prend une dimension particulière quand on considère que les entreprises d’IA sont devenues des cibles privilégiées pour l’espionnage industriel et étatique. Leurs dépôts GitHub contiennent des technologies valant des milliards, et l’accès à ces ressources pourrait permettre à des concurrents ou à des gouvernements étrangers de rattraper des années de recherche en quelques heures de téléchargement.
Anthropic contre OpenAI : une rivalité qui dépasse la technique
L’utilisation de Claude, développé par Anthropic, pour attaquer OpenAI ajoute une couche de complexité à cette affaire. Ces deux entreprises ne sont pas de simples concurrents commerciaux : Anthropic a été fondée en 2021 par d’anciens cadres d’OpenAI, notamment Dario et Daniela Amodei, en désaccord profond avec la direction prise par leur ancien employeur sur les questions de sécurité et de gouvernance de l’IA.
Cette attaque pourrait être lue comme une démonstration symbolique : « Nous construisons des IA non seulement plus sûres, mais aussi plus puissantes dans des tâches complexes d’analyse ». Pour Anthropic, c’est paradoxalement une publicité gratuite – bien que controversée – des capacités de Claude. Pour OpenAI, c’est un camouflet réputationnel majeur.
Reste une question juridique et éthique majeure : cette opération était-elle autorisée ? Les chercheurs affirment agir dans un cadre de recherche en cybersécurité, mais rien n’indique qu’OpenAI ait consenti à ce test de pénétration. L’absence d’information sur une éventuelle divulgation responsable – la pratique consistant à informer discrètement une entreprise d’une faille avant de la rendre publique – soulève des interrogations sur les véritables motivations de Hacktron AI.
Des implications qui dépassent la simple anecdote technique
Pour les professionnels de la cybersécurité, cet incident marque la fin d’une ère. Les équipes de sécurité doivent désormais anticiper des attaques assistées par IA, plus rapides et sophistiquées que les méthodes traditionnelles. Un auditeur de sécurité humain peut analyser quelques milliers de lignes de code par jour ; une IA peut en analyser des millions en quelques heures, identifiant des patterns et des vulnérabilités subtiles.
Le modèle de sécurité en « périmètre » – protéger les frontières du réseau – devient obsolète. Même les comptes d’employés légitimes deviennent des vecteurs d’attaque vers les systèmes internes. Les entreprises doivent repenser leur architecture de sécurité en assumant que l’attaquant dispose d’une compréhension quasi-complète du système et de capacités d’analyse surhumaines.
Pour le grand public, les implications sont tout aussi concrètes. Si OpenAI, l’une des entreprises technologiques les plus avancées au monde, peut être compromise, qu’en est-il de la sécurité de vos conversations ChatGPT, de vos données chez d’autres services d’IA, ou de votre vie privée numérique en général ? Cette affaire rappelle l’importance de pratiques de sécurité basiques : mots de passe uniques et robustes, authentification à deux facteurs systématique, vigilance sur les informations partagées avec des services d’IA.
Scénarios d’avenir : entre escalade et régulation
À court terme, dans les 1 à 3 prochains mois, on peut s’attendre à une réaction en chaîne dans l’industrie. OpenAI publiera probablement un communiqué minimisant l’impact et détaillant les correctifs. Anthropic devra clarifier sa position sur l’usage de Claude pour des attaques et potentiellement renforcer ses garde-fous. Une vague d’audits de sécurité touchera les grandes entreprises d’IA – Google DeepMind, Meta AI, Mistral – par peur d’attaques similaires.
À moyen terme (6-12 mois), plusieurs scénarios se dessinent. Le scénario d’escalade verrait d’autres chercheurs ou groupes criminels répliquer la technique, déclenchant une vague d’attaques IA-assistées. Les coûts de cybersécurité exploseraient, mettant en péril les startups d’IA incapables de se protéger.
Le scénario de régulation impliquerait des restrictions gouvernementales strictes sur les capacités offensives des IA, similaires aux contrôles sur les armes. Les entreprises d’IA devraient obtenir des licences spéciales, consolidant le marché autour de quelques acteurs conformes.
Le scénario de course défensive verrait émerger un nouveau marché de « AI security » avec des entreprises spécialisées développant des systèmes de défense IA-contre-IA. La cybersécurité deviendrait un avantage concurrentiel majeur, avec l’apparition de nouvelles licornes technologiques.
Enfin, le scénario de normalisation traiterait l’incident comme un test de sécurité légitime, généralisant les pratiques d’« AI red teaming » – utiliser des IA pour tester la sécurité d’autres systèmes – comme standard industriel, à l’instar des programmes de bug bounty actuels.
Questions ouvertes et zones d’ombre
De nombreuses incertitudes persistent autour de cette affaire. La nature exacte des vulnérabilités exploitées n’a pas été révélée – s’agissait-il de failles logicielles, de phishing sophistiqué, d’injection de code ? Combien de comptes d’employés ont été compromis ? Quelles données sensibles ont réellement été accessibles ? Le code de GPT-5 ou d’autres projets secrets se trouvait-il dans ce dépôt GitHub ?
Le cadre légal de l’opération reste totalement flou. Sans confirmation d’une autorisation préalable d’OpenAI, cette « recherche » pourrait juridiquement constituer une intrusion informatique illégale, passible de poursuites. Hacktron AI a-t-il suivi les protocoles de divulgation responsable, ou cette révélation publique vise-t-elle d’autres objectifs – publicité, pression concurrentielle, démonstration de force ?
La responsabilité d’Anthropic pose également question. Jusqu’où un créateur d’IA est-il responsable de l’usage malveillant de ses outils ? Si Claude dispose de garde-fous censés empêcher son utilisation pour des activités illégales, comment ont-ils été contournés ? Cette affaire pourrait créer un précédent juridique majeur sur la responsabilité des développeurs d’IA.
Enfin, une interrogation géopolitique plane : d’autres entreprises d’IA ont-elles déjà été compromises sans que cela soit rendu public ? Des acteurs étatiques ont-ils déjà répliqué ces techniques pour voler des modèles avancés ? L’accès aux technologies d’IA de pointe pourrait modifier l’équilibre des puissances mondiales, transformant cet incident technique en enjeu de sécurité nationale.
Conclusion : bienvenue dans l’ère de la cyber-guerre algorithmique
Cette attaque marque un point de bascule. L’intelligence artificielle n’est plus seulement un outil de productivité ou de créativité – elle devient un multiplicateur de force en cybersécurité, aussi bien défensive qu’offensive. La démocratisation de ces capacités, accessibles pour quelques dizaines de dollars par mois, redéfinit fondamentalement le paysage des menaces.
Le paradoxe est saisissant : les entreprises qui construisent l’avenir de l’intelligence artificielle découvrent que leurs propres créations peuvent être retournées contre elles. Cette course à l’armement technologique pose une question vertigineuse : dans un monde où les IA peuvent pirater les IA, où se situe la limite entre recherche légitime et cyberattaque ? Et qui, finalement, contrôle ces outils devenus trop puissants pour être laissés sans surveillance ?
La réponse à ces questions façonnera non seulement l’avenir de la cybersécurité, mais aussi celui de l’innovation en intelligence artificielle elle-même.
À propos de l'auteur