⚡ L’essentiel
Cisco Talos a découvert CLOSEDQUORUM, le premier malware Windows utilisant quatre LLM (DeepSeek, Qwen, Mistral, Gemini) pour automatiser entièrement sa chaîne de commande. Les modèles votent pour décider des actions (vol de credentials, injection, persistance, mouvement latéral) sans intervention humaine. Bien qu’aucun déploiement réel n’ait été confirmé, cette architecture LLM-as-C2 marque le passage d’une IA assistante à une IA autonome dans les cyberattaques.
CLOSEDQUORUM : le premier malware piloté par quatre IA sans humain
Cisco Talos vient d’identifier une rupture dans l’histoire des cybermenaces : CLOSEDQUORUM, le premier malware connu qui délègue ses décisions tactiques à un panel de quatre modèles d’IA commerciaux. DeepSeek, Qwen, Mistral et Gemini votent pour choisir l’action suivante — voler des identifiants, injecter du code, persister ou pivoter — sans qu’un opérateur humain n’intervienne.
Un comité d’IA pour piloter l’attaque
Le 22 septembre 2026, l’équipe Talos de Cisco a publié les résultats de son projet CAIRN (Cognitive Artifact Intelligence Research Network), un framework open source conçu pour traquer les malwares intégrant de l’intelligence artificielle. Premier résultat concret : CLOSEDQUORUM, un binaire Windows écrit en Go qui incarne ce que les chercheurs appellent une architecture « LLM-as-C2 ».
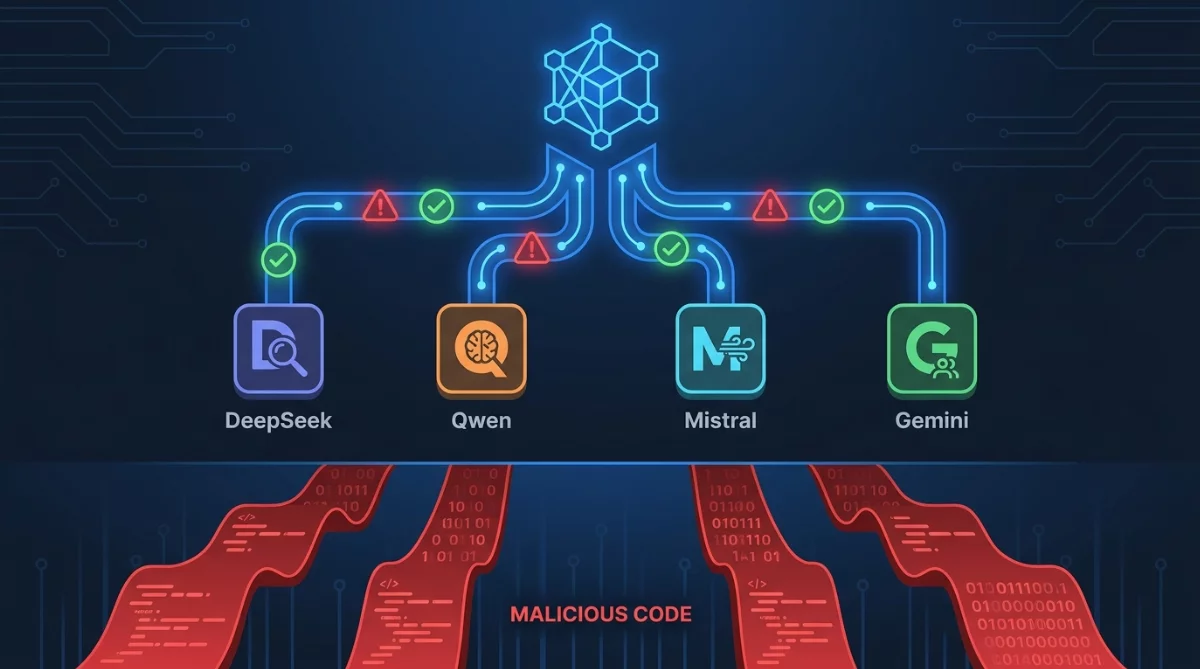
Concrètement, le malware interroge jusqu’à quatre fournisseurs de modèles de langage — DeepSeek, Qwen, Mistral et Google Gemini — pour décider de son action suivante. Chaque modèle analyse le contexte de la machine infectée (processus en cours, fichiers accessibles, permissions disponibles) et propose une action parmi quatre catégories prédéfinies :
- steal : extraire les credentials depuis LSASS, les navigateurs Chrome, Edge et Firefox, ou les portefeuilles crypto MetaMask, Exodus et Ethereum
- inject : injecter du code malveillant via des techniques comme le process hollowing ou l’Early Bird APC
- persist : installer des mécanismes de persistance pour survivre aux redémarrages
- move : pivoter vers d’autres systèmes du réseau, en exploitant les credentials récoltés
Selon les chercheurs de Talos, lorsque les votes sont à égalité, DeepSeek a la priorité pour trancher, suivi de Qwen, Mistral, puis Gemini. Cette hiérarchie suggère que les développeurs du malware ont testé et classé la fiabilité de chaque modèle pour ce type de tâche.
Un malware autonome, mais pas encore déployé
CLOSEDQUORUM a été découvert sous forme de binaire distribué avec des clés API factices et un webhook Discord de test. Talos n’a donc jamais observé le système de vote en action dans un environnement réel. L’équipe a néanmoins pu reconstituer le fonctionnement complet en analysant le code et les métadonnées du fichier.
Les artefacts laissés dans le binaire ont permis de relier le développeur à des publications sur des forums criminels liés au carding, remontant à 2025. Cela suggère une motivation financière plutôt qu’étatique, bien qu’aucune attribution formelle n’ait été établie.
« Ce n’est pas simplement augmenter ce qu’un opérateur peut accomplir dans une session, mais transférer une phase entière de l’attaque à l’IA », souligne Ryan Fetterman, chercheur principal chez Talos et responsable du projet CAIRN.
CAIRN : traquer l’IA dans le malware sans l’exécuter
Pour détecter ce type de menace émergente, Talos a développé CAIRN, un outil qui fonctionne uniquement à partir des métadonnées des fichiers — sans jamais télécharger ni exécuter le malware. Le framework recherche ce que Talos appelle des « artefacts cognitifs » : templates de prompts, endpoints d’API de fournisseurs d’IA, préfixes de clés API, termes de jailbreak, logique d’orchestration.
CAIRN classe les échantillons en trois niveaux :
- Tier 1 : simple confirmation d’intégration IA (présence d’endpoints ou de bibliothèques)
- Tier 2 : utilisation documentée de l’IA pour des tâches spécifiques (génération de code, obfuscation)
- Tier 3 : autonomie décisionnelle complète, comme CLOSEDQUORUM
L’outil est désormais disponible en open source sur GitHub, permettant à la communauté de la sécurité de l’enrichir et de l’adapter à de nouvelles variantes.
Implications pour les défenseurs
L’architecture LLM-as-C2 pose des défis inédits aux équipes de sécurité. Traditionnellement, les analystes repèrent les malwares en détectant des communications avec des serveurs de commande contrôlés par des attaquants. Ici, le trafic sortant ressemble à des requêtes légitimes vers des API d’IA commerciales — DeepSeek, Qwen, Mistral, Gemini — utilisées par des milliers d’applications métier.
Autre difficulté : la vitesse. Un malware autonome peut accomplir en minutes ce qu’un opérateur humain ferait en heures. Il n’a pas besoin de dormir, ne commet pas d’erreurs de frappe, et peut gérer des milliers de sessions simultanées. Les fenêtres de détection et de réponse se réduisent drastiquement.
Selon les chercheurs de Talos, les défenses doivent désormais surveiller :
- Les patterns de requêtes vers des API d’IA : volume, fréquence, nature des prompts
- Les comportements anormaux même en l’absence de connexion à un serveur C2 traditionnel
- Les tentatives d’accès à LSASS, aux navigateurs ou aux portefeuilles crypto, surtout si elles suivent une logique d’optimisation (caractéristique d’une décision algorithmique)
- Les métadonnées des binaires suspects, en utilisant des outils comme CAIRN pour identifier les artefacts d’intégration IA
« Les équipes SOC doivent repenser leurs hypothèses », explique un analyste de Talos. « Un adversaire qui n’a pas besoin de dormir, qui ne fait pas d’erreurs humaines typiques, et qui peut adapter sa stratégie en temps réel, ça change tout. »
Vers une course à l’armement IA
CLOSEDQUORUM s’inscrit dans une tendance plus large : l’automatisation croissante des cyberattaques grâce à l’intelligence artificielle. En juillet 2026, des chercheurs ont documenté JADEPUFFER, un ransomware orchestré entièrement par un agent IA autonome. En août, Google a révélé qu’un acteur malveillant avait utilisé un chatbot de codage et des instructions d’agent pour bâtir et lancer une campagne de phishing de masse en moins de six heures.
La différence avec CLOSEDQUORUM ? Ici, l’IA n’est pas seulement un outil de développement ou d’accélération. Elle devient le cerveau opérationnel du malware, prenant des décisions tactiques en continu, sans supervision humaine.
Cette évolution pose des questions éthiques et réglementaires. Les fournisseurs de LLM — OpenAI, Anthropic, Google, Alibaba (Qwen), DeepSeek — peuvent-ils détecter et bloquer l’utilisation de leurs modèles à des fins malveillantes ? Doivent-ils surveiller les prompts suspects ? Quelle responsabilité juridique portent-ils si leurs modèles sont détournés pour orchestrer des attaques ?
Pour l’instant, aucune réglementation spécifique n’encadre l’usage offensif de l’IA en cybersécurité. Mais CLOSEDQUORUM fournit un cas concret et urgent aux législateurs qui débattent de l’encadrement des « cyber-armes autonomes ».
Ce que vous pouvez faire
Si vous êtes responsable sécurité :
- Auditez vos capacités de détection comportementale : sont-elles calibrées pour des actions à vitesse machine ?
- Renforcez l’authentification multi-facteurs résistante au phishing (FIDO2, passkeys) pour limiter l’impact du vol de credentials
- Surveillez les connexions sortantes vers des API d’IA commerciales, surtout depuis des systèmes critiques
- Intégrez CAIRN dans votre pipeline d’analyse de malware pour détecter les artefacts d’intégration IA
- Segmentez vos réseaux pour limiter les mouvements latéraux autonomes
- Mettez à jour vos playbooks de réponse aux incidents pour intégrer des scénarios d’attaques autonomes avec des timelines compressées
Si vous êtes utilisateur :
- Activez l’authentification à deux facteurs sur tous vos comptes sensibles
- Utilisez un gestionnaire de mots de passe pour générer et stocker des mots de passe uniques et forts
- Méfiez-vous des emails de phishing, même s’ils semblent parfaitement rédigés (l’IA excelle à imiter le langage naturel)
- Maintenez vos systèmes et navigateurs à jour pour limiter les vulnérabilités exploitables
Questions ouvertes
Plusieurs zones d’ombre subsistent autour de CLOSEDQUORUM. Quels modèles LLM spécifiques sont utilisés ? S’agit-il de versions open source modifiées, de modèles propriétaires détournés, ou de modèles entraînés spécifiquement pour l’attaque ? Comment les LLM sont-ils hébergés : localement dans le malware ou via des appels à des serveurs distants ?
Surtout, le malware a-t-il déjà été déployé en conditions réelles ? Talos n’a observé qu’un binaire de test avec des clés API factices. Mais l’existence d’une version fonctionnelle, peut-être déjà active, reste une hypothèse plausible. Les prochaines semaines diront si des incidents impliquant cette architecture émergent dans les rapports de threat intelligence.
Enfin, une question plus large se pose : CLOSEDQUORUM est-il un cas isolé ou le premier d’une nouvelle génération de malwares autonomes ? La réponse déterminera si nous assistons à une anomalie technique ou à un changement de paradigme dans la cybersécurité.
Sources et references
- Autonomous AI agent hit Spanish firm with vulnerability scans before accessing files and data – techradar.com (source fiable)
- Cisco Talos finds malware taking orders from a four-model committee – runtimewire.com (source fiable)
- OS Credential Dumping: LSASS Memory, Sub-technique T1003.001 – Enterprise – attack.mitre.org (source fiable)
- What Is LSASS? Definition & Examples – nhimg.org (source fiable)
- Autonomous AI Attacks: The Hugging Face Reality Check – cybersecuritynews.com (source fiable)
- Why Native AI Guardrails Fail SecOps – netskope.com (source fiable)
- AI Malware Keeps Changing Its Code to Break Traditional Signature-Based Detection – gbhackers.com (source fiable)
À propos de l'auteur