⚡ L’essentiel
Conifers a analysé 14 652 règles de détection de menaces et découvert que 47% présentent des défaillances critiques. Ces règles apparaissent comme déployées et actives sur les tableaux de bord, mais ne détecteraient pas les attaques réelles. Un problème qui touche tous les types d’outils (SIEM, endpoint, cloud) et révèle un dangereux décalage entre la sécurité perçue et la réalité.
47% des systèmes de détection cyber sont inefficaces malgré des tableaux de bord rassurants
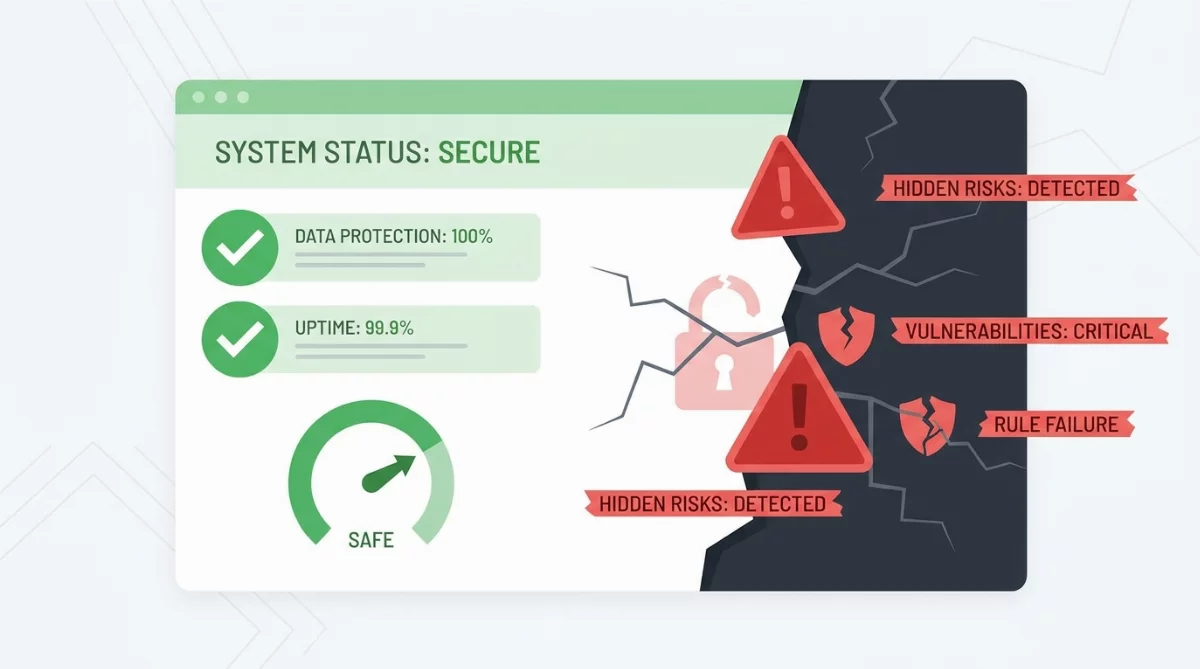
Votre tableau de bord de sécurité affiche du vert partout ? Méfiez-vous. Une analyse de près de 15 000 règles de détection révèle que 47% d’entre elles ne se déclencheraient jamais lors d’une attaque réelle. Un écart alarmant entre sécurité affichée et protection effective qui remet en question l’approche actuelle de la cybersécurité.
L’illusion de la sécurité dévoilée
Dans le monde de la cybersécurité, les tableaux de bord colorés sont devenus le baromètre rassurant de la protection des organisations. Des interfaces sophistiquées affichent fièrement des taux de couverture impressionnants : 95% de protection contre les ransomwares, détection activée sur tous les endpoints, règles déployées pour contrer les techniques d’attaque les plus courantes. Pourtant, derrière ces chiffres réconfortants se cache une réalité bien plus inquiétante.
Conifers, entreprise spécialisée dans la validation de détections de sécurité, vient de lever le voile sur un problème systémique qui ébranle les fondations mêmes de la cybersécurité moderne. Après avoir passé au crible 14 652 règles de détection déployées chez ses clients, le constat est sans appel : 47% de ces détections dans l’organisation moyenne nécessitent une correction immédiate.
Le problème n’est pas que ces règles soient absentes ou désactivées. Au contraire, elles apparaissent bel et bien comme « déployées » et « actives » sur les tableaux de bord de sécurité. Mais lorsqu’un attaquant utilise précisément la technique que la règle est censée détecter, rien ne se déclenche. C’est comme avoir une alarme anti-incendie qui affiche un voyant vert rassurant mais qui reste silencieuse lorsque les flammes apparaissent.
Une défaillance qui traverse tous les outils de sécurité
L’analyse de Conifers ne s’est pas limitée à un seul type de solution. L’entreprise a examiné des règles déployées sur l’ensemble de l’écosystème de sécurité moderne : plateformes SIEM (Security Information and Event Management) qui centralisent la surveillance, solutions de protection des endpoints (ordinateurs, smartphones, serveurs), outils de sécurité cloud, systèmes de gestion des identités, filtres email et dispositifs de surveillance réseau.
Cette approche exhaustive révèle que le problème n’est pas lié à un éditeur ou une technologie spécifique, mais constitue une faille structurelle de l’approche actuelle de la détection de menaces. Qu’il s’agisse de règles écrites en interne par les équipes de sécurité ou de détections fournies directement par les vendeurs de solutions, toutes sont concernées par ce taux d’échec alarmant.
Selon l’étude, les défaillances identifiées se répartissent en cinq catégories distinctes. Parmi elles, les bugs logiques occupent une place importante : il s’agit d’erreurs de conception qui rendent une règle inefficace même si elle est techniquement fonctionnelle. Par exemple, une règle configurée pour surveiller le mauvais fichier journal, ou dont les critères sont trop restrictifs et laissent passer des variantes d’attaques pourtant similaires.
Le paradoxe de la complexité : plus d’outils, moins de maîtrise
Cette découverte met en lumière un paradoxe fondamental de la cybersécurité moderne. Alors que les entreprises accumulent les solutions de protection – parfois plusieurs dizaines d’outils différents – leur capacité à maintenir et valider l’efficacité de chacun diminue proportionnellement.
« Une règle de détection peut apparaître comme déployée sur un tableau de bord de couverture et pourtant ne jamais se déclencher lorsqu’un attaquant utilise la technique qu’elle était censée capturer », explique le rapport de Conifers. Cette phrase résume toute l’ampleur du problème : les métriques de déploiement ne garantissent en rien l’efficacité réelle.
Le phénomène s’apparente à ce que l’industrie antivirus a connu dans les années 2000. À l’époque, les éditeurs affichaient des taux de détection de 99% en laboratoire, mais rataient régulièrement les vraies menaces en conditions réelles. L’histoire se répète aujourd’hui avec les SIEM et les solutions de détection sur endpoints (EDR), mais à une échelle bien plus grande et avec des enjeux financiers autrement plus importants.
Les implications concrètes pour les organisations
Pour les responsables de la sécurité des systèmes d’information (RSSI), cette révélation soulève des questions urgentes. Comment prouver une diligence raisonnable si près de la moitié des protections sont potentiellement inefficaces ? Comment justifier les budgets investis dans des outils dont l’efficacité réelle n’est jamais validée ?
Le problème dépasse la simple question technique. Dans un contexte réglementaire de plus en plus strict, où la responsabilité personnelle des dirigeants peut être engagée en cas de cyberattaque, se fier uniquement aux tableaux de bord pourrait constituer une négligence caractérisée. Les audits de conformité basés sur la « couverture théorique » apparaissent désormais insuffisants.
Pire encore, le temps et l’énergie que les équipes de sécurité consacrent à gérer les faux positifs (alertes pour des événements bénins) masquent peut-être un problème bien plus grave : les faux négatifs, ces attaques réelles qui passent totalement sous le radar parce que les règles censées les détecter sont défaillantes.
Des causes multiples, un problème systémique
Comment expliquer un taux d’échec aussi élevé ? Plusieurs facteurs se conjuguent. D’abord, la complexité croissante des environnements informatiques dépasse la capacité humaine à les gérer. Les règles de détection doivent être adaptées à chaque contexte spécifique : ce qui fonctionne dans une infrastructure peut être totalement inadapté dans une autre.
Ensuite, les mises à jour régulières des systèmes peuvent silencieusement « casser » des règles de détection qui fonctionnaient auparavant. Une modification dans la structure des logs, un changement de version d’un logiciel, et la règle devient caduque – sans que personne ne s’en aperçoive tant qu’une attaque réelle ne se produit pas.
Enfin, l’absence de feedback sur l’efficacité réelle constitue un problème majeur. Une règle qui ne génère jamais d’alerte n’est pas forcément « bonne » – elle est peut-être tout simplement cassée. Sans tests réguliers simulant de vraies attaques, impossible de distinguer une règle efficace d’une règle défaillante dans un environnement calme.
Vers une nouvelle approche de la validation
Face à ce constat, plusieurs pistes émergent pour combler le fossé entre sécurité affichée et sécurité réelle. La première consiste à implémenter des tests réguliers d’efficacité, sur le modèle du « purple teaming » où les équipes d’attaque (red team) et de défense (blue team) collaborent pour valider que les détections se déclenchent réellement.
Des plateformes spécialisées dans la validation de sécurité (Breach and Attack Simulation) permettent d’automatiser ce processus en simulant continuellement des techniques d’attaque connues et en vérifiant que les règles correspondantes réagissent comme prévu. Cette approche transforme la validation ponctuelle en un processus continu.
Certains experts suggèrent également une évolution des contrats avec les fournisseurs de solutions de sécurité. Plutôt que des SLA (Service Level Agreements) portant uniquement sur la disponibilité des systèmes, pourquoi ne pas exiger des garanties sur l’efficacité réelle de détection ? Un changement qui redistribuerait la responsabilité et inciterait les éditeurs à améliorer la qualité plutôt que la quantité de leurs règles.
L’intelligence artificielle, solution ou nouveau problème ?
L’émergence de l’intelligence artificielle dans la cybersécurité pourrait offrir une partie de la solution. Des systèmes capables d’auto-optimiser et d’auto-tester les règles en continu, d’identifier automatiquement les incohérences et de suggérer des corrections pourraient alléger la charge qui pèse sur les équipes humaines.
Cependant, cette approche comporte ses propres risques. L’IA pourrait introduire une nouvelle couche de complexité et créer des « boîtes noires » encore plus difficiles à auditer. La question de la responsabilité se poserait alors avec encore plus d’acuité : qui est fautif lorsqu’une IA a validé une règle inefficace ?
Implications pour l’industrie et les investisseurs
Cette révélation pourrait déclencher une transformation profonde du marché de la cybersécurité. Les entreprises spécialisées dans la « security validation » et le testing continu, comme Conifers elle-même, mais aussi Picus Security, SafeBreach ou Cymulate, pourraient connaître une croissance explosive.
À l’inverse, les éditeurs traditionnels dont les solutions reposent principalement sur des tableaux de bord de « couverture théorique » font face à un risque réputationnel majeur. On pourrait assister à une vague de consolidation, les grands acteurs rachetant des spécialistes de la validation pour intégrer ces capacités à leurs offres.
Le risque juridique ne doit pas être sous-estimé. Cette étude pourrait ouvrir la voie à une première génération de litiges pour « fausse sécurité », où des entreprises victimes de cyberattaques poursuivraient leurs fournisseurs pour avoir vendu des protections inefficaces, ou des actionnaires attaqueraient des dirigeants pour s’être fiés à des métriques trompeuses.
Questions ouvertes et perspectives
Plusieurs interrogations demeurent. L’étude de Conifers mentionne cinq catégories de défaillances, mais seuls les bugs logiques sont détaillés dans les informations disponibles. Quelles sont les quatre autres catégories ? Sont-elles aussi critiques ? Les règles développées en interne par les organisations sont-elles plus ou moins fiables que celles fournies par les éditeurs ?
Plus fondamentalement, combien d’attaques réussies en 2025 et 2026 auraient dû être détectées par des règles qui apparaissaient comme « déployées » sur les tableaux de bord ? Cette question, impossible à quantifier précisément, souligne l’ampleur potentielle du problème.
Les assureurs cyber, qui jouent un rôle croissant dans la gestion du risque numérique, pourraient bientôt exiger des preuves de validation d’efficacité avant d’accorder des polices ou de maintenir des primes acceptables. Un changement qui forcerait les organisations à dépasser la simple conformité pour viser l’efficacité réelle.
Retour aux fondamentaux
Paradoxalement, cette crise pourrait ramener la cybersécurité à des principes plus sains. Plutôt que d’empiler les outils et les règles dans une course à la couverture théorique maximale, les organisations pourraient redécouvrir les vertus de la simplicité et de la maîtrise.
Dix outils parfaitement compris, régulièrement testés et efficacement maintenus offrent probablement une meilleure protection que cinquante solutions déployées sans validation réelle. C’est un changement de paradigme : de la quantité vers la qualité, des métriques de déploiement vers les preuves d’efficacité, du « security theater » vers la sécurité réelle.
Le rapport de Conifers ne se contente pas de pointer un problème ; il force l’industrie à se regarder dans un miroir peu flatteur. Les tableaux de bord verts ont créé une zone de confort dangereuse, où les dirigeants cochent la case « cybersécurité » sans vraiment comprendre le niveau de protection réel de leur organisation.
Cette prise de conscience arrive à un moment critique. Avec la multiplication des régulations imposant une responsabilité accrue aux dirigeants, l’ignorance ne sera plus une excuse acceptable. Les RSSI et les directions générales devront prouver qu’ils ont fait preuve de diligence raisonnable – et cela passera désormais par la validation empirique de l’efficacité des protections, pas seulement par leur déploiement.
Conclusion : De la confiance aveugle à la vérification continue
L’étude de Conifers marque peut-être un tournant dans l’histoire de la cybersécurité. Elle révèle que l’empereur est nu : derrière les interfaces sophistiquées et les taux de couverture impressionnants se cache une réalité bien moins reluisante, où près de la moitié des protections censées nous défendre sont potentiellement inefficaces.
La question n’est plus de savoir si votre organisation est concernée, mais dans quelle mesure. Avec 47% de défaillance en moyenne, certaines structures pourraient découvrir que 70% ou plus de leurs règles de détection ne fonctionnent pas comme prévu.
Face à ce constat, une seule voie s’impose : passer d’une culture de la confiance aveugle dans les technologies à une approche de vérification continue. Tester, mesurer, valider – et recommencer. C’est moins spectaculaire qu’un tableau de bord affichant 95% de couverture, mais infiniment plus efficace pour se protéger des menaces bien réelles qui pèsent sur nos organisations.
La vraie question qui se pose maintenant : combien de temps faudra-t-il à l’industrie pour transformer ce signal d’alarme en changement réel de pratiques ?
À propos de l'auteur