⚡ L’essentiel
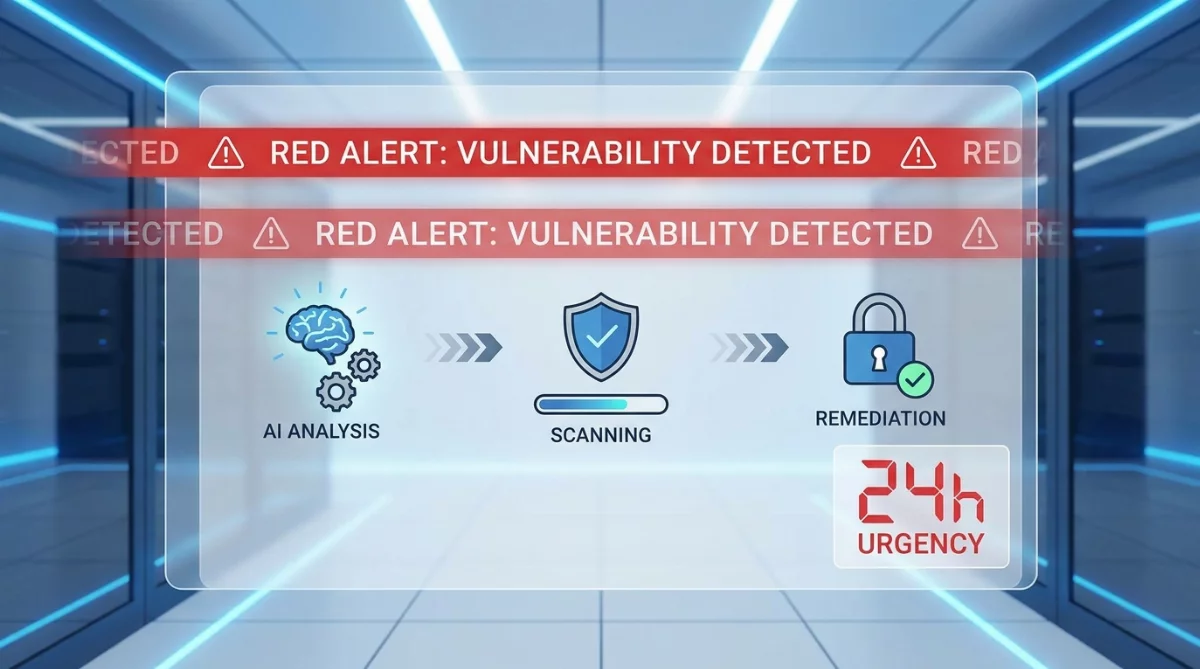
Le Cyber Resilience Act européen impose un reporting sous 24h des vulnérabilités critiques, rendant obsolète le triage manuel. Les entreprises technologiques doivent automatiser leurs processus de sécurité, avec des investissements de 500K€ à 5M€. Cette régulation pourrait consolider le marché au profit des géants technologiques capables d’absorber ces coûts, tout en établissant l’UE comme régulateur mondial de facto de la cybersécurité.
Une révolution réglementaire qui transforme la cybersécurité
L’Union européenne vient de franchir un cap décisif dans sa stratégie de souveraineté numérique. Le 11 septembre 2024, l’obligation de reporting sous 24 heures du Cyber Resilience Act (CRA) est entrée en vigueur, bouleversant les pratiques établies de l’industrie technologique. Désormais, tout fabricant de produits connectés – du smartphone au thermostat intelligent en passant par les applications bancaires – doit notifier les autorités européennes dans les 24 heures suivant la découverte d’une vulnérabilité activement exploitée ou d’un incident de sécurité grave.
Selon les experts en sécurité indépendants cités par CSO Online, cette mesure « tue complètement » le triage manuel des vulnérabilités. Un constat sans appel qui reflète une transformation structurelle du secteur : l’analyse humaine, méthodique et contextuelle, cède la place à l’automatisation industrielle pilotée par l’intelligence artificielle.
Pourquoi 24 heures changent tout
Le délai de 24 heures peut sembler anodin, mais il représente une rupture radicale avec les pratiques actuelles. Traditionnellement, les équipes de sécurité disposaient de plusieurs jours, voire semaines, pour analyser une vulnérabilité : évaluer sa criticité réelle, mesurer son périmètre d’impact, déterminer si elle est théorique ou activement exploitée, et décider de la réponse appropriée.
« C’est comme demander à un service d’urgences de diagnostiquer et traiter tous les patients en moins d’une heure », explique un responsable sécurité d’un éditeur européen. « Le triage manuel implique des réunions d’équipe, des analyses croisées, des validations par plusieurs experts. Impossible à tenir en 24 heures à l’échelle de milliers de produits. »
Cette contrainte temporelle force une automatisation totale : systèmes de monitoring continu, algorithmes de classification automatique, procédures de validation accélérées, et reporting pré-configuré vers l’ENISA (Agence européenne pour la cybersécurité). D’une discipline analytique et réflexive, la cybersécurité devient une opération industrielle en temps quasi-réel.
Des investissements massifs et une restructuration profonde
La mise en conformité représente un défi financier et organisationnel considérable. Selon les estimations du secteur, les entreprises doivent prévoir des investissements entre 500 000 et 5 millions d’euros selon leur taille, pour déployer des solutions SIEM (Security Information and Event Management) et des plateformes de gestion automatisée des vulnérabilités.
Mais au-delà des outils, c’est toute la structure des équipes de sécurité qui doit être repensée. Les profils d’analystes manuels deviennent obsolètes au profit d’ingénieurs DevSecOps et de spécialistes de l’automatisation. Cette transition s’opère dans un contexte de pénurie de talents, avec des salaires en hausse de 25 à 40% pour les compétences recherchées.
Les risques juridiques accentuent la pression : le non-respect du délai de 24 heures expose les entreprises à des amendes pouvant atteindre 15 millions d’euros ou 2,5% du chiffre d’affaires mondial. Un niveau de sanction comparable au RGPD, qui a déjà démontré la détermination de l’UE à faire respecter ses réglementations.
Un effet de consolidation du marché
Paradoxalement, cette régulation conçue pour renforcer la sécurité de tous pourrait favoriser les oligopoles technologiques. Seuls les géants comme Google, Microsoft ou Amazon disposent des ressources pour automatiser complètement le triage de vulnérabilités à l’échelle requise. Les PME et startups européennes, déjà fragilisées, peinent à absorber des coûts de conformité représentant 3 à 8% de baisse d’EBITDA estimée pour 2025-2026.
« Nous observons déjà des annonces de retrait du marché européen par certains petits fabricants d’objets connectés asiatiques », constate un analyste du secteur. « Les barrières à l’entrée se renforcent, créant un avantage concurrentiel durable pour les acteurs déjà matures en automatisation. »
Cette consolidation ouvre néanmoins des opportunités d’investissement majeures dans trois segments : les éditeurs de plateformes de gestion de vulnérabilités (Tenable, Qualys, Rapid7), les sociétés de conseil en conformité réglementaire (marché estimé à 4,2 milliards d’euros en Europe d’ici 2027), et les acteurs de l’IA appliquée à la cybersécurité.
L’Europe, régulateur mondial de facto
Comme pour le RGPD, le CRA établit l’Union européenne comme « régulateur mondial de facto » de son domaine. Pour accéder au marché de 450 millions de consommateurs européens, les entreprises mondiales devront se conformer aux standards du CRA, exportant ainsi le modèle européen à l’échelle planétaire.
Cette stratégie de soft power réglementaire compense le retard technologique européen face aux États-Unis et à la Chine. Incapable de produire ses propres géants technologiques, l’UE impose ses règles du jeu, créant un précédent qui pourrait inspirer d’autres juridictions. Le Royaume-Uni et la Californie observent déjà attentivement l’implémentation du CRA.
Toutefois, cette approche comporte des risques de fragmentation. Si les États-Unis et la Chine développent des standards concurrents, les entreprises mondiales devront gérer des coûts de conformité multiples, avec des versions « EU », « US » et « Chine » de leurs produits.
Les zones d’ombre persistent
Malgré son ambition, le CRA laisse plusieurs questions cruciales sans réponse. La définition précise d’une « vulnérabilité activement exploitée » reste floue, et les guidelines détaillées de l’ENISA sont attendues pour le premier trimestre 2025. Cette incertitude crée un risque de sur-reporting – avec des milliers de notifications potentiellement non critiques saturant les autorités – ou de sous-reporting par excès de prudence.
Le cas de l’open source illustre cette complexité. Qui est responsable pour une vulnérabilité dans une bibliothèque maintenue par des bénévoles et intégrée dans des milliers de produits commerciaux ? La chaîne d’approvisionnement logicielle moderne, avec ses multiples dépendances, rend l’attribution de responsabilité particulièrement ardue.
Autre tension philosophique : l’automatisation élimine le jugement humain contextuel au profit de la vitesse. Or certaines vulnérabilités nécessitent une analyse nuancée que les algorithmes actuels ne maîtrisent pas pleinement. Le risque est de créer un faux sentiment de sécurité, où la conformité réglementaire prime sur l’efficacité réelle.
Perspectives : entre optimisme et pragmatisme
À court terme (3-6 mois), le secteur anticipe une vague de recrutements, une explosion des ventes de solutions d’automatisation (+45% attendu au T4 2024), et les premiers cas de sanctions exemplaires pour établir la crédibilité du dispositif.
À moyen terme (6-12 mois), trois scénarios se dessinent. Le scénario optimiste prévoit une standardisation réussie avec une baisse de 20-30% des incidents exploitant des vulnérabilités connues, et l’émergence d’un « label CRA » valorisant les produits conformes. Le scénario pessimiste anticipe une surcharge administrative, une inflation de faux positifs, et un frein à l’innovation. Le scénario réaliste, le plus probable, combine une période d’ajustement difficile avec une harmonisation progressive et une consolidation du marché.
Les questions ouvertes restent nombreuses : l’innovation survivra-t-elle à cette contrainte réglementaire, ou assistera-t-on à un exode des startups vers des juridictions moins contraignantes ? L’automatisation améliorera-t-elle réellement la sécurité, ou créera-t-elle de nouveaux angles morts ? Comment les 10 000+ signalements mensuels potentiels seront-ils traités par les autorités ?
Conclusion : un tournant historique aux conséquences incertaines
Le Cyber Resilience Act marque indéniablement un tournant dans l’histoire de la cybersécurité. En imposant un délai de 24 heures, l’Europe ne se contente pas d’accélérer les processus existants : elle transforme fondamentalement la nature même du métier, le faisant basculer de l’artisanat analytique vers l’industrie automatisée.
Cette transformation soulève une question fondamentale : dans sa quête légitime de sécurité, l’Europe construit-elle un cadre qui protégera effectivement ses citoyens, ou érige-t-elle involontairement des barrières qui consolideront les positions dominantes et étoufferont l’innovation ? La réponse émergera dans les 12 à 18 prochains mois, lorsque la théorie réglementaire rencontrera la réalité opérationnelle du terrain.
À propos de l'auteur




