⚡ L’essentiel
Une vulnérabilité dans le moteur Chromium (qui alimente Chrome, Edge, Opera et Brave) permet d’utiliser deux caractères spéciaux (ө cyrillique et ƙ latin) pour tromper l’affichage des URL et contourner les protections anti-phishing. Environ 70% des internautes sont potentiellement concernés. En attendant le correctif de Google, redoublez de vigilance face aux liens suspects et privilégiez l’authentification multi-facteurs.
Une faille qui remet en question la confiance dans nos navigateurs
Le 18 octobre 2026, le média suisse spécialisé en cybersécurité DCOD a révélé une vulnérabilité préoccupante dans Chromium, le moteur open-source qui propulse la majorité des navigateurs web modernes. Cette faille permet d’exploiter deux caractères Unicode apparemment anodins pour contourner les mécanismes de protection anti-phishing et tromper l’affichage des URL dans la barre d’adresse.
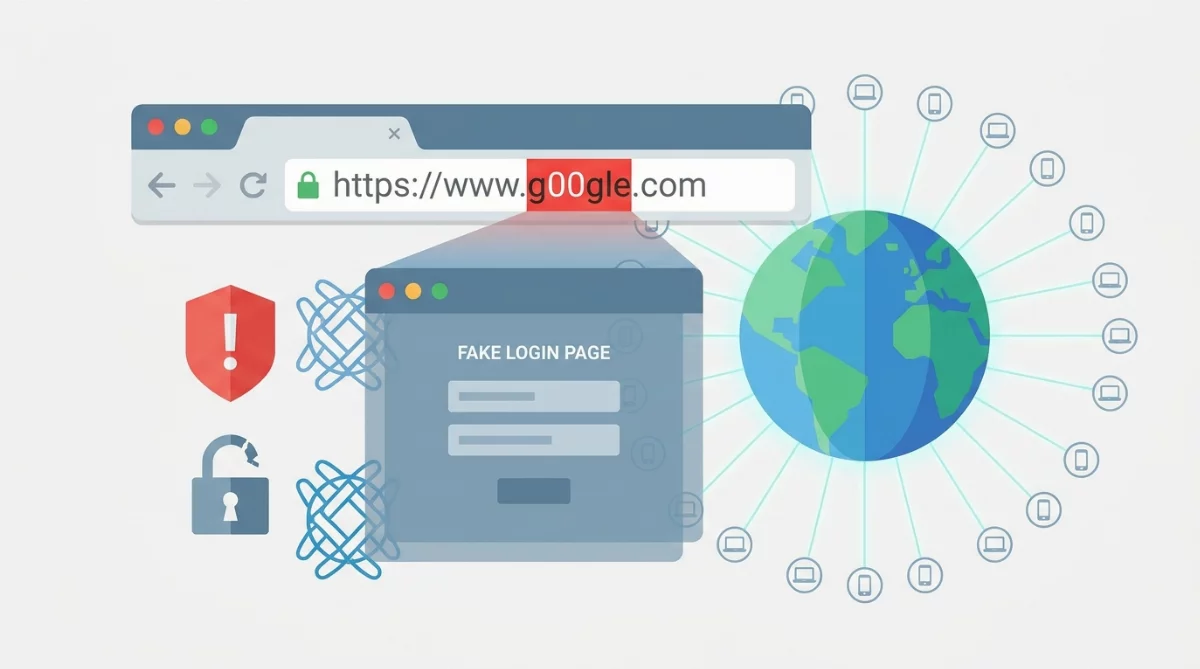
Concrètement, les caractères « ө » (issu de l’alphabet cyrillique) et « ƙ » (du latin étendu) peuvent être combinés pour créer une apparence visuelle trompeuse dans la barre d’adresse, formant notamment les lettres « OK » en vert — un signal rassurant pour l’utilisateur alors que l’URL peut être totalement malveillante.
L’impact potentiel est considérable : Chromium alimente Google Chrome, Microsoft Edge, Opera, Brave, Vivaldi et de nombreux autres navigateurs, représentant environ 70% du marché mondial, soit plus de 3 milliards d’utilisateurs exposés.
Le retour des attaques par homoglyphes
Cette découverte s’inscrit dans une bataille de longue date entre développeurs de navigateurs et cybercriminels autour des attaques par homoglyphes — l’utilisation de caractères visuellement identiques mais techniquement différents pour créer des domaines frauduleux.
Le problème n’est pas nouveau. En 2017, un chercheur avait démontré qu’il était possible de créer un faux site « apple.com » en utilisant des caractères cyrilliques à la place des lettres latines, le tout étant visuellement indiscernable pour l’œil humain. Cette révélation avait conduit les navigateurs à implémenter l’affichage « Punycode » — une représentation ASCII des caractères Unicode — pour les domaines suspects mélangeant différents alphabets.
Mais la nouvelle technique révélée par DCOD démontre que ces protections peuvent encore être contournées. Selon le Verizon Data Breach Investigations Report 2026, les attaques de phishing représentent désormais 36% des incidents de sécurité, avec un coût moyen de 4,9 millions de dollars par incident pour les entreprises. L’augmentation de 38% de ces attaques en 2026 souligne l’urgence de la situation.
Comment fonctionne l’attaque ?
Le mécanisme d’exploitation repose sur une manipulation subtile de l’affichage des caractères Unicode dans la barre d’adresse. Voici le processus type d’une attaque :
- Création du domaine malveillant : Un attaquant enregistre un nom de domaine incorporant les caractères spéciaux « ө » (U+04E9) et « ƙ » (U+0199)
- Contournement des protections : Ces caractères sont affichés d’une manière qui trompe l’utilisateur, créant une apparence visuelle de légitimité (« OK » en vert par exemple)
- Ingénierie sociale : L’attaquant envoie un email de phishing avec un lien vers ce domaine, imitant une banque, un réseau social ou un service en ligne
- Vol de données : L’utilisateur, rassuré par l’apparence de la barre d’adresse, saisit ses identifiants sur le faux site
Cette technique est particulièrement insidieuse car elle exploite notre confiance dans les indicateurs visuels de sécurité du navigateur — précisément les éléments que les formations de sensibilisation nous apprennent à vérifier.
Qui est concerné et comment se protéger ?
Si vous utilisez Google Chrome, Microsoft Edge, Opera, Brave ou Vivaldi, vous êtes potentiellement vulnérable. Seuls Firefox (basé sur le moteur Gecko) et Safari (basé sur WebKit) ne sont pas affectés par cette faille spécifique de Chromium.
Mesures de protection immédiates :
- Activez l’authentification multi-facteurs (MFA) sur tous vos comptes importants (banque, email, réseaux sociaux). Même si vos identifiants sont volés, l’attaquant ne pourra pas accéder à votre compte sans le second facteur
- Privilégiez l’accès direct : Tapez manuellement les adresses de vos sites sensibles plutôt que de cliquer sur des liens dans des emails
- Vérifiez les certificats SSL : Cliquez sur le cadenas dans la barre d’adresse pour vérifier l’identité réelle du site
- Méfiez-vous des urgences : Les emails de phishing créent souvent un sentiment d’urgence (« votre compte sera fermé », « transaction suspecte »)
- Maintenez vos navigateurs à jour : Activez les mises à jour automatiques pour recevoir le correctif dès sa disponibilité
Pour les professionnels et entreprises :
- Déployez les mises à jour de sécurité dès leur publication via vos outils de gestion de parc
- Renforcez les formations de sensibilisation pour inclure cette nouvelle technique
- Envisagez temporairement Firefox pour les opérations les plus sensibles
- Configurez des solutions de filtrage DNS/URL au niveau réseau
- Activez Enhanced Safe Browsing dans Chrome pour tous les utilisateurs
Questions sans réponse et zones d’ombre
Plusieurs aspects de cette vulnérabilité restent flous et soulèvent des interrogations :
Divulgation responsable ? L’article de DCOD ne précise pas si Google a été informé avant la publication. Si ce n’est pas le cas, cela crée une fenêtre d’exposition dangereuse où les attaquants disposent de l’information mais les utilisateurs n’ont pas encore de correctif — un dilemme éthique classique du journalisme en cybersécurité.
Exploitation active ? Impossible de savoir actuellement si cette faille a déjà été exploitée dans des campagnes réelles. Des victimes non identifiées existent-elles déjà ?
Portée réelle ? Ces deux caractères sont-ils les seuls concernés, ou révèlent-ils un problème architectural plus profond dans la gestion Unicode de Chromium ? Combien d’autres combinaisons restent à découvrir ?
Calendrier de correction ? Google n’a pas encore communiqué officiellement sur le déploiement d’un correctif, bien que l’entreprise traite généralement les vulnérabilités critiques sous 30 jours.
Un paradoxe fondamental du web moderne
Cette vulnérabilité met en lumière une tension philosophique au cœur d’Internet : comment concilier inclusivité linguistique et sécurité ?
Unicode a été créé avec une vision noble : permettre à toutes les cultures et langues du monde de coexister sur le web. Un utilisateur russe doit pouvoir créer un site en cyrillique, un utilisateur chinois en caractères han, un utilisateur arabe en alphabet arabe. Cette diversité est fondamentale pour un Internet véritablement universel.
Mais cette richesse crée paradoxalement des millions de combinaisons d’homoglyphes exploitables. Faut-il limiter les caractères autorisés dans les domaines au risque d’exclure certaines langues ? Ou accepter un risque de sécurité inhérent au nom de l’inclusivité ?
Plus troublant encore : cette faille affecte Chromium, un projet open-source examiné par des milliers de développeurs mondialement. Cela démontre que la transparence du code ne garantit pas automatiquement la sécurité. Les vulnérabilités peuvent persister pendant des années simplement parce que personne ne cherche spécifiquement ce type de problème.
Perspectives : que va-t-il se passer ?
Court terme (1-4 semaines) :
- Publication attendue d’un correctif par Google dans les prochaines semaines
- Déploiement automatique via Chrome et Edge pour les utilisateurs avec mises à jour activées
- Possible exploitation opportuniste par des cybercriminels avant correction généralisée
- Alertes de sécurité des CERT nationaux et agences comme l’ANSSI
Moyen terme (3-12 mois) — Scénarios possibles :
Scénario optimiste : Google déploie rapidement un correctif robuste, peu d’incidents sont rapportés, et cela devient un cas d’école de gestion de vulnérabilité réussie.
Scénario pessimiste : Des campagnes de phishing sophistiquées exploitent massivement la faille avant correction, causant des incidents notables dans les secteurs sensibles (finance, santé), renforçant la pression réglementaire sur la sécurité des navigateurs.
Scénario systémique : D’autres combinaisons de caractères vulnérables sont découvertes, révélant un problème architectural nécessitant une refonte majeure de la gestion Unicode dans Chromium.
Scénario de fragmentation : Perte de confiance envers Chromium conduisant à une migration partielle vers Firefox et Safari, modifiant les parts de marché pour la première fois depuis des années.
Au-delà de la technique : un enjeu de confiance numérique
Cette vulnérabilité arrive à un moment critique où les navigateurs sont devenus le principal vecteur d’accès aux applications professionnelles. Contrairement aux années 2000 où le phishing ciblait principalement les particuliers, une attaque réussie peut aujourd’hui compromettre l’ensemble du système d’information d’une entreprise via des outils comme Microsoft 365, Salesforce ou AWS accessibles par navigateur.
L’impact économique potentiel d’une exploitation massive est exponentiellement plus élevé qu’il y a dix ans. Les entreprises qui ont migré vers le cloud sans stratégie de sécurité robuste au niveau du navigateur sont particulièrement exposées.
Plus largement, cette affaire illustre la fragilité de la confiance numérique. Chaque incident érode un peu plus la confiance des utilisateurs dans les technologies qu’ils utilisent quotidiennement, affectant l’adoption des services en ligne, le commerce électronique et la transformation digitale des administrations.
Questions ouvertes pour l’avenir :
- Les méthodes d’authentification basées sur les URL sont-elles encore viables à long terme ?
- Faut-il accélérer l’adoption de technologies comme WebAuthn et les passkeys qui ne reposent pas sur la vérification visuelle des domaines ?
- La monoculture Chromium (70% du marché) est-elle un risque systémique pour la sécurité d’Internet ?
- Comment les régulateurs vont-ils réagir si cette vulnérabilité entraîne des incidents majeurs ?
Une chose est certaine : dans la course perpétuelle entre attaquants et défenseurs, cette découverte rappelle qu’aucune protection n’est définitive et que la vigilance reste la première ligne de défense.
À propos de l'auteur




