⚡ L’essentiel
La cybercriminalité dopée à l’IA touche désormais tous les Français via SMS, appels et emails quasi-indétectables. Des entreprises de cybersécurité veulent imposer ce sujet dans le débat présidentiel 2027, avec des mesures comme l’authentification renforcée et l’identité numérique généralisée. Mais protéger 67 millions de citoyens sans basculer dans la surveillance de masse reste un défi politique majeur.
Quand votre banquier vous appelle… sauf que ce n’est pas lui
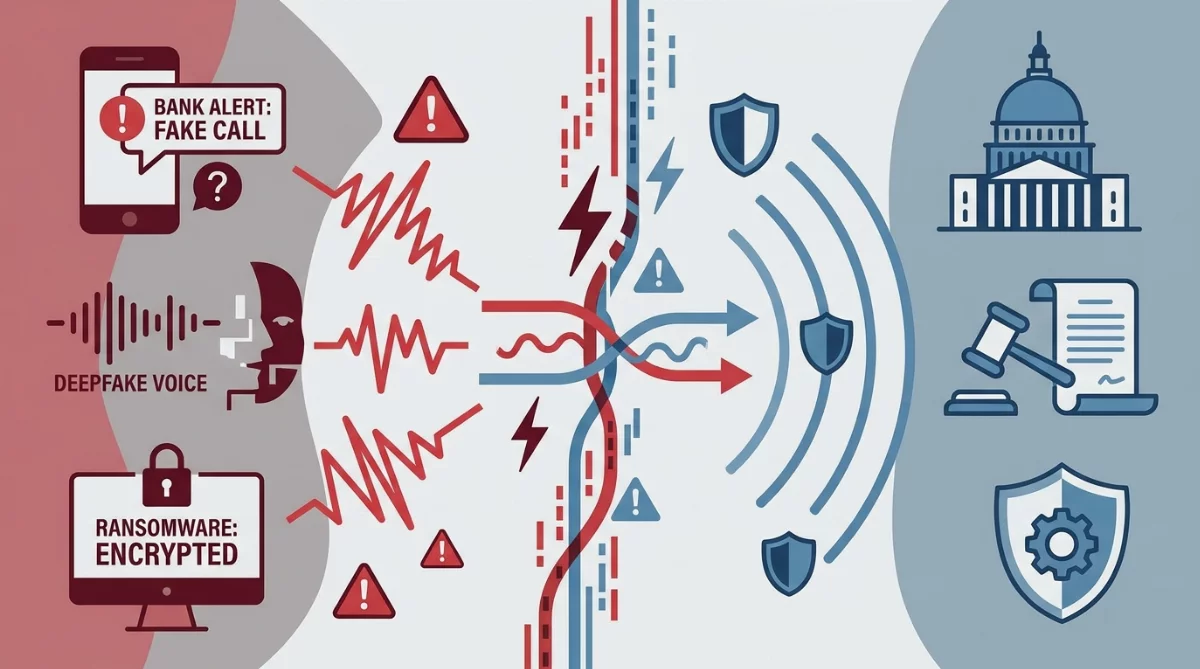
Imaginez : votre téléphone affiche un numéro français familier. Au bout du fil, une voix professionnelle vous alerte sur des mouvements « inhabituels » sur votre compte. Elle connaît votre nom, prénom, votre RIB. Panique. Vous rappelez le numéro indiqué par SMS. Trop tard : vous venez de tomber dans un piège parfaitement huilé, rendu possible par l’intelligence artificielle et les fuites massives de données personnelles.
Cette scène, des milliers de Français la vivent chaque mois. Et elle pourrait bien devenir un enjeu de la présidentielle 2027. Dans le cadre du dispositif CYBER 2027, deux entreprises françaises de cybersécurité, Secuserve et SoSafe, membres du collectif Hexatrust, viennent de publier une série de propositions pour faire de la lutte contre la cybercriminalité du quotidien une priorité du prochain gouvernement.
L’IA a transformé l’arnaque artisanale en industrie de masse
« Les pirates ont récupéré un certain nombre d’informations qui leur donnent suffisamment de crédibilité pour interagir avec le citoyen », explique Stéphane Bouché, CEO de Secuserve. Le phénomène n’est pas nouveau, mais son ampleur et sa sophistication ont explosé. Les courriels frauduleux ne comportent plus de fautes d’orthographe. Les logos bancaires sont reproduits à la perfection. Les deepfakes imitent la voix d’un proche réclamant un virement urgent.
Derrière cette escalade, deux facteurs se conjuguent. D’abord, l’intelligence artificielle générative a démocratisé des techniques autrefois réservées aux hackers confirmés. Générer un email parfait ou cloner une voix ne nécessite plus d’expertise particulière. Ensuite, les fuites de données massives ont créé un « stock » de crédibilité inédit : Free en 2024, Bouygues Telecom en 2025, France Travail en 2024, le fichier Ficoba des Finances publiques en 2026, sans oublier les intermédiaires de tiers payant Viamedis et Almerys.
Ces bases de données volées contiennent noms, prénoms, numéros de téléphone, RIB, parfois numéros de sécurité sociale. De quoi personnaliser les attaques et contourner la méfiance naturelle des victimes. Même les réseaux criminels traditionnels, y compris ceux du narcotrafic selon Secuserve, louent désormais des rançongiciels automatisés pour diversifier leurs revenus.
La téléphonie, talon d’Achille de la sécurité numérique
Malgré la loi Naegelen de 2020 imposant l’authentification des numéros affichés, et le renforcement par l’Arcep au 1er janvier 2026 (les appels de l’étranger avec numéro mobile français non authentifié s’affichent désormais masqués), Stéphane Bouché juge ces mesures insuffisantes. Il réclame l’application à la téléphonie des protocoles SPF, DKIM et DMARC, qui authentifient l’expéditeur dans la messagerie électronique.
Le problème ? La téléphonie n’a jamais été conçue pour la sécurité, contrairement à Internet. Appliquer ces standards nécessiterait une refonte d’infrastructure colossale que les opérateurs rechignent à financer. Résultat : le téléphone reste le vecteur d’attaque privilégié, car les utilisateurs lui accordent encore une confiance disproportionnée.
Le triptyque proposé : technique, pédagogie, assurance
Les propositions de Secuserve et SoSafe s’articulent autour de trois axes. Sur le plan technique, plusieurs mesures concrètes émergent : rendre obligatoire l’authentification multifacteur (MFA) sur toutes les messageries pour empêcher les prises de contrôle de boîtes mail ; étendre France Identité à l’ensemble de la population, car les anciennes cartes d’identité sont aisément falsifiables ; généraliser la dématérialisation sécurisée des démarches exposées aux fraudes, à l’image des arnaques visant MaPrimeRénov’ qui piègent des artisans.
Le volet pédagogique, porté notamment par SoSafe, vise à former massivement les citoyens à reconnaître les tentatives de fraude, même sophistiquées. Enfin, l’axe assurantiel explore la création d’offres adaptées aux particuliers et TPE, sur le modèle de ce qui existe déjà pour les grandes entreprises.
Mais un dilemme politique apparaît en filigrane : comment protéger la population sans faire de la cybersécurité « une politique de masse » ? Une telle approche imposerait formations obligatoires et contrôles généralisés, sur le modèle des obligations réglementaires pesant sur les entreprises. Un scénario peu compatible avec les libertés individuelles et l’inclusion numérique des publics fragiles.
Hexatrust et la bataille de la souveraineté numérique
Derrière l’intérêt général affiché, un enjeu industriel se dessine. Hexatrust, collectif regroupant des entreprises françaises et européennes de cybersécurité et cloud de confiance, cherche à positionner ses membres face aux géants américains (Microsoft, Google, Cisco) sur le marché émergent de la sécurité citoyenne.
Si le prochain gouvernement adopte ces propositions, les commandes publiques et les partenariats pourraient massivement bénéficier aux acteurs français. Une stratégie d’influence assumée, dans un contexte où la souveraineté numérique est devenue un marqueur politique fort, notamment à droite et dans une partie de la gauche.
Les scénarios post-2027 : entre sécurité maximale et statu quo
Selon l’issue de la présidentielle et les arbitrages du prochain gouvernement, plusieurs trajectoires se dessinent. Le scénario « sécurité maximale » verrait la généralisation de France Identité, l’obligation de MFA et l’authentification téléphonique stricte. Protection accrue garantie, mais au prix de risques pour les libertés publiques et d’une potentielle fracture numérique excluant les personnes âgées ou précaires.
À l’opposé, le scénario « statu quo renforcé » se contenterait de moyens supplémentaires pour les dispositifs existants (Cybermalveillance.gouv.fr, 17Cyber) sans nouvelles obligations. Protection partielle, responsabilité individuelle maintenue, mais exposition persistante des publics vulnérables.
Un scénario « répressif » miserait sur le démantèlement des réseaux criminels et les sanctions, avec peu de mesures préventives. Efficacité limitée face à une criminalité internationalisée opérant depuis des juridictions peu coopératives. Enfin, le scénario « assuranciel » imposerait une obligation d’assurance cyber pour certaines activités, laissant le marché privé réguler. Risque d’inégalités d’accès selon les revenus.
Les questions que personne ne veut poser
Au-delà des propositions techniques, plusieurs interrogations restent en suspens. Qui paiera le coût de cette protection : l’État, les citoyens via leurs impôts, les entreprises tech, les assureurs ? Comment protéger sans créer une surveillance généralisée ou un fichage de la population ? L’authentification forte généralisée est-elle compatible avec l’inclusion numérique ?
Plus fondamentalement, le modèle « sécurité des infrastructures critiques » est-il transposable à 67 millions de citoyens ? Les GAFAM accepteront-ils d’implémenter des standards français d’authentification sur leurs plateformes ? Comment sanctionner efficacement des criminels opérant depuis l’étranger ?
L’arbitrage « protéger sans contraindre », mis en avant par Secuserve, est probablement une illusion politique. Toute sécurité efficace implique des contraintes. MFA obligatoire + identité numérique + authentification téléphonique = traçabilité accrue. Le débat sur les libertés, soigneusement évité pour l’instant, devra tôt ou tard avoir lieu.
Conclusion : un débat incontournable, des réponses incertaines
La cybercriminalité du quotidien n’est plus un problème technique réservé aux spécialistes. C’est devenu un enjeu de santé publique numérique qui touche tous les Français, des retraités aux artisans en passant par les associations. Les propositions de Secuserve et SoSafe ont le mérite de poser le sujet sur la table à un an de la présidentielle.
Reste à savoir si les candidats s’en empareront au-delà des effets d’annonce, et surtout, s’ils assumeront le débat sur les libertés que toute protection efficace implique. Car entre une population exposée et une population surveillée, la frontière est ténue. Et c’est précisément là que se jouera l’arbitrage politique de 2027.
La vraie question n’est peut-être pas « comment protéger les Français ? » mais « quel niveau de contrainte et de traçabilité sommes-nous prêts à accepter pour être protégés ? »
À propos de l'auteur




