⚡ L’essentiel
Les cyber ranges actuels entraînent efficacement les équipes techniques à contrer des attaques, mais ne préparent pas les dirigeants à décider sous pression avec informations incomplètes. Une recherche menée à l’ESCP Business School développe une nouvelle génération de simulations intégrant réactions de la population, adaptation de l’adversaire et conséquences réelles des choix. Objectif : transformer la préparation cyber d’un entraînement technique en préparation cognitive et stratégique.
Quand la technique ne suffit plus
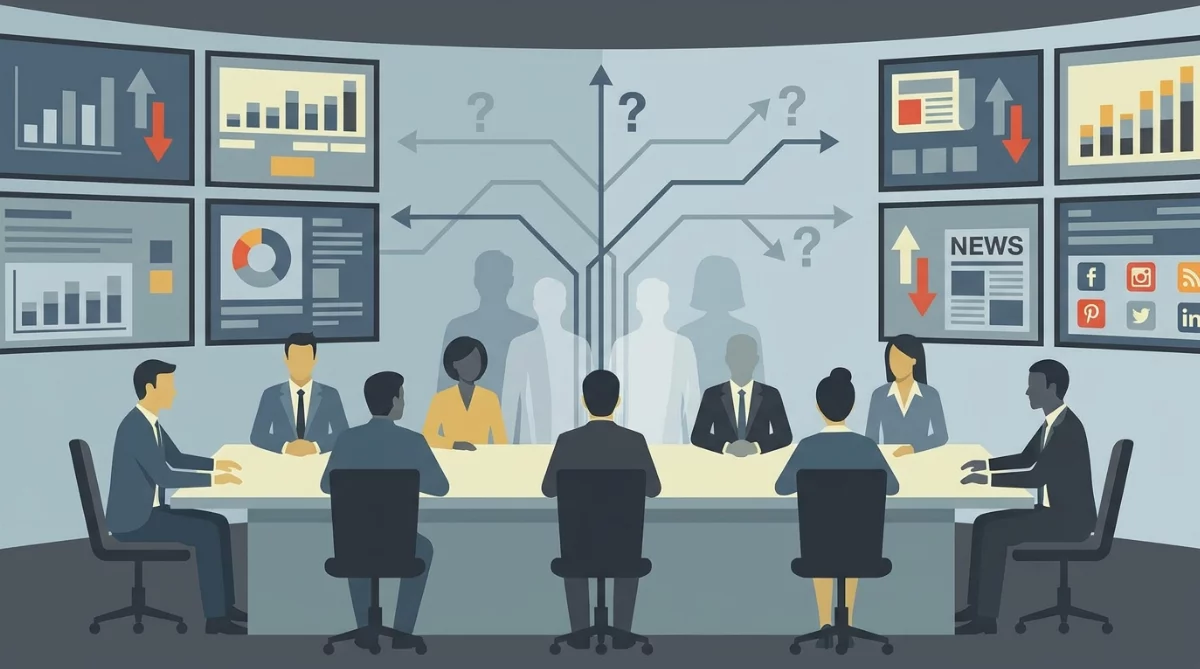
8h17 : l’authentification devient instable. 8h31 : plusieurs postes affichent une demande de rançon. 8h46 : une vidéo deepfake attribuée au directeur général annonce l’arrêt du service et circule déjà sur les réseaux sociaux. 9h05 : le centre d’appel sature. 9h20 : un prestataire propose de couper une interconnexion critique dont dépendent aussi deux sites encore sains.
Dans cette fenêtre de trois heures, ce n’est pas la compétence technique qui fait défaut. Les équipes SOC savent analyser, contenir, restaurer. Mais dans la cellule de crise, il faut choisir : isoler au risque de paralyser des services sains ? Communiquer immédiatement avec des informations parcellaires ? Attendre d’en savoir plus pendant que la rumeur enfle ? Chaque option protège quelque chose et expose autre chose.
C’est précisément ce moment — celui de la décision sous incertitude radicale — que les entraînements cyber actuels ne simulent pas vraiment. Une recherche menée par Marc-Olivier Boisset à l’ESCP Business School, sous la direction de Jean Langlois-Berthelot, propose d’y remédier en créant une nouvelle génération de simulations où les choix humains modifient réellement la situation.
Le paradoxe des cyber ranges
Les cyber ranges — ces environnements virtuels reproduisant des infrastructures pour entraîner les équipes de sécurité — ont atteint une remarquable maturité technique. Ils simulent fidèlement des réseaux, des logiciels, des adversaires. Ils permettent aux analystes de s’exercer à détecter un ransomware, contenir une intrusion, restaurer un système compromis, sans risque pour l’organisation réelle.
Mais selon les travaux de Boisset, ils partagent une limite commune : ils entraînent à la réponse technique dans un environnement contrôlé, pas à la décision stratégique dans le chaos d’une crise réelle. « Une crise cyber majeure ne se joue pas seulement dans les journaux techniques », souligne l’article publié sur InCyber. « Elle se joue dans une cellule où il faut décider avec des informations incomplètes, sous la pression du temps, tandis que la population réagit et que l’adversaire s’adapte. »
Le constat est sévère : nos entraînements représentent encore trop souvent ces dimensions séparément. Les techniciens combattent dans leur cyber range. Les dirigeants discutent autour d’une table lors d’exercices sur papier. Les communicants reçoivent quelques scénarios pré-écrits. La population, elle, demeure hors champ — alors qu’elle constitue désormais un acteur à part entière via les réseaux sociaux, capable d’amplifier ou de contenir la crise en temps réel.
L’inspiration inattendue de Stanisław Lem
La démarche intellectuelle de cette recherche puise à une source surprenante : l’écrivain polonais de science-fiction Stanisław Lem. Jean Langlois-Berthelot, qui dirige les travaux de Boisset, cite régulièrement l’auteur de Solaris et de Cybériade — au point que certains de ses doctorants plaisantent sur sa présence quasi-officielle au programme.
Mais l’apport de Lem n’est pas anecdotique. Dans ses œuvres, l’écrivain polonais a exploré une idée profonde : un monde simulé ne vaut pas seulement par sa ressemblance avec le réel, mais par ce qu’il oblige l’observateur à découvrir sur ses propres limites. Appliqué à la cybersécurité, cela change radicalement l’objectif de la simulation.
Il ne s’agit plus de créer un environnement « réaliste » où l’on apprendrait « la bonne réponse » à chaque type d’attaque. Il s’agit de créer un système qui révèle aux décideurs leurs propres biais cognitifs, leurs angles morts organisationnels, leurs processus de décision défaillants sous pression. C’est un passage de la formation technique à la transformation cognitive.
Simuler l’incertitude et l’adaptation
Concrètement, comment construit-on une telle simulation ? Le projet de recherche s’appuie sur plusieurs concepts clés :
La simulation stochastique : contrairement à un scénario figé où chaque action produit un résultat prédéterminé, la simulation intègre des éléments aléatoires et des réactions adaptatives. Si vous décidez de couper un serveur, la simulation peut générer une panique clients, une intervention médiatique inattendue, ou une adaptation de l’attaquant — comme dans une crise réelle.
Le Net Assessment : cette méthode d’analyse stratégique, développée initialement dans le contexte militaire, compare les capacités, vulnérabilités et trajectoires de plusieurs acteurs. Appliquée à la cyber, elle permet d’évaluer non seulement vos défenses, mais aussi les capacités de vos adversaires, leur évolution probable, et comment vos décisions influencent leur comportement.
L’intégration de la dimension populationnelle : la simulation traite la population non comme une variable externe, mais comme un acteur à part entière dont les réactions (sur les réseaux sociaux, auprès des médias, par saturation du support client) influencent directement les options disponibles pour les décideurs.
L’objectif : créer un environnement où les choix humains modifient réellement la situation, obligeant les participants à vivre l’enchaînement décision-conséquence-nouvelle décision caractéristique des crises réelles.
Un décalage temporel révélateur
L’analyse révèle un décalage temporel significatif : alors que les cyber ranges techniques existent depuis une quinzaine d’années et constituent un marché mature, la simulation de décision en est à ses débuts. Ce décalage n’est pas anodin.
Il signifie que la plupart des organisations ont massivement investi dans la préparation technique de leurs équipes SOC, mais ont sous-investi dans la préparation décisionnelle de leurs dirigeants. Résultat : un déséquilibre potentiellement dangereux. Les prochaines grandes crises cyber ne seront probablement pas causées par un manque de compétence technique des analystes, mais par des erreurs de décision stratégique commises sous pression par des dirigeants non préparés.
L’exemple du scénario évoqué plus haut illustre une autre asymétrie critique : la fenêtre décisionnelle d’une crise cyber est extrêmement courte (quelques heures), mais les conséquences s’étalent sur des mois, voire des années en termes de réputation et de confiance. Les formations actuelles se concentrent soit sur la gestion longue (plans de continuité d’activité), soit sur la réponse immédiate (incident response), mais rarement sur cette phase critique de décision rapide aux effets durables.
Implications pour les organisations
Pour les responsables de la sécurité des systèmes d’information (RSSI), cette évolution implique un élargissement significatif du périmètre d’entraînement. Il ne suffit plus de former les équipes techniques du SOC. Il faut désormais préparer les comités de direction à prendre des décisions sous incertitude radicale.
Concrètement, cela signifie :
- Des exercices plus complexes impliquant simultanément la direction générale, la communication, le juridique et la technique — avec scénarisation sophistiquée et débriefing approfondi.
- De nouveaux critères d’évaluation : la maturité cyber d’une organisation ne se mesure plus seulement à sa capacité de détection ou de restauration technique, mais aussi à sa capacité décisionnelle en situation de crise.
- Un investissement en temps et en budget : ces simulations intégrées sont plus coûteuses et mobilisent davantage de temps de direction que les exercices traditionnels.
- Une professionnalisation des métiers de la gestion de crise cyber, avec de nouvelles compétences requises à l’intersection de la technique, de la stratégie et de la psychologie cognitive.
Les régulateurs commencent d’ailleurs à intégrer cette dimension. La directive européenne NIS2, entrée en vigueur en 2023, impose aux entités essentielles et importantes des obligations de résilience organisationnelle, pas seulement technique. Les assureurs cyber, de leur côté, exigent de plus en plus la preuve d’exercices de crise impliquant la direction.
Questions ouvertes et perspectives
Malgré son potentiel, cette approche soulève des questions importantes. Comment mesurer objectivement la qualité d’une décision prise en situation d’incertitude radicale, où aucune option n’est clairement supérieure ? Quelle est la transférabilité réelle des compétences acquises en simulation vers une crise réelle, avec son stress authentique et ses enjeux tangibles ?
Comment intégrer la dimension psychologique — fatigue, stress aigu, biais cognitifs exacerbés — dans ces simulations sans franchir des limites éthiques ? Peut-on automatiser partiellement la génération de scénarios adaptatifs grâce à l’intelligence artificielle ? Et surtout : comment éviter que ces simulations créent de fausses certitudes ou des réflexes inadaptés ?
À court terme (6-12 mois), on peut s’attendre à la publication des résultats détaillés de cette recherche, avec probablement des premiers pilotes dans le secteur de la défense ou auprès d’institutions publiques. À moyen terme (2-3 ans), plusieurs scénarios sont possibles :
- Adoption institutionnelle : les régulateurs (ANSSI, ENISA) intègrent des exercices de décision dans leurs recommandations, créant un standard de marché.
- Commercialisation : des acteurs privés (cabinets de conseil, éditeurs) développent des offres de simulation décisionnelle, démocratisant l’approche.
- Hybridation : les cyber ranges existants évoluent pour intégrer progressivement des modules décisionnels, créant des plateformes complètes.
- Spécialisation sectorielle : développement de simulations spécifiques par secteur (santé, finance, énergie) avec leurs enjeux propres.
Au-delà de la technique, la transformation cognitive
Cette recherche signale un basculement conceptuel profond dans la manière dont nous pensons la préparation aux cyberattaques. Pendant deux décennies, l’effort s’est concentré sur la dimension technique : détecter plus vite, bloquer plus efficacement, restaurer plus rapidement. Ces capacités restent essentielles.
Mais les crises cyber modernes sont devenues des crises systémiques mêlant dégradation technique, réactions populaires, guerre informationnelle et adaptation adversaire. Dans ce contexte, la qualité de la décision humaine — prise dans le chaos, avec informations parcellaires, sous pression temporelle et médiatique — devient souvent le facteur déterminant entre incident gérable et catastrophe prolongée.
En s’inspirant de Stanisław Lem, cette approche reconnaît que l’objectif d’une simulation n’est pas de prédire la crise parfaite, mais de révéler aux décideurs comment ils pensent réellement sous pression. C’est une forme de miroir cognitif : la simulation comme outil de connaissance de soi organisationnelle.
Pour les usagers — clients d’une banque attaquée, patients d’un hôpital paralysé, citoyens dépendant d’un service public compromis — cette évolution n’est pas anecdotique. Des décisions mieux préparées signifient moins de temps d’indisponibilité, moins de fuites de données personnelles, une meilleure communication pendant la crise. À l’inverse, une mauvaise décision stratégique peut transformer un incident technique gérable en catastrophe prolongée.
La prochaine frontière de la cybersécurité n’est peut-être pas technologique. Elle est humaine, cognitive, organisationnelle. Elle se situe dans cette salle de crise, à 9h20, quand il faut choisir.
À propos de l'auteur




