⚡ L’essentiel
Les entreprises créent un nouveau poste de direction, le Chief AI Risk Officer (CAIRO), pour gérer les risques spécifiques de l’IA que les fonctions classiques (RSSI, DSI) ne couvrent pas. Ces risques incluent l’injection de prompt, l’empoisonnement de modèles, les biais algorithmiques et surtout le non-déterminisme : contrairement aux logiciels classiques, l’IA peut produire des résultats différents pour une même requête. Positionné au niveau stratégique avec accès direct au comité de direction, le CAIRO marque une rupture : l’IA n’est plus un outil IT, mais un enjeu de gouvernance comparable à la finance ou au juridique.
Chief AI Risk Officer : le nouveau pilote des risques que l’IA impose aux entreprises
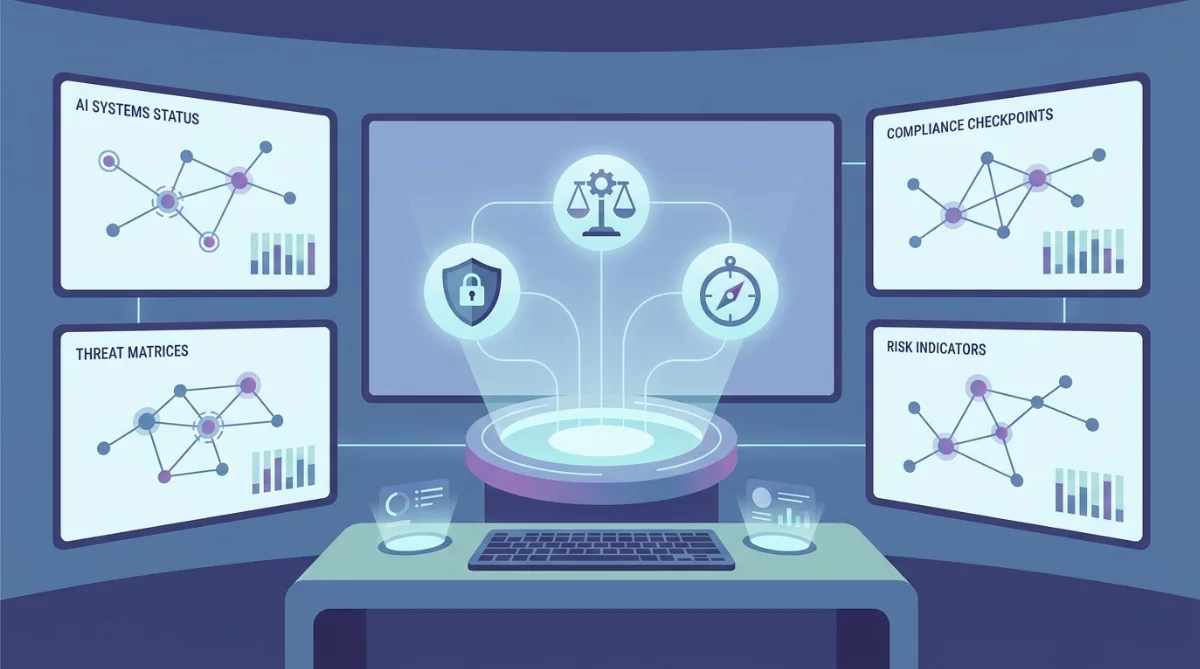
L’intelligence artificielle expose les entreprises à des risques que ni le RSSI ni le DSI ne peuvent gérer seuls : réponses imprévisibles, biais discriminatoires, agents autonomes incontrôlables. Pour y répondre, une nouvelle fonction émerge : le Chief AI Risk Officer (CAIRO), chargé de piloter ces menaces hybrides à la frontière du technique, du juridique et du stratégique.
Quand l’IA casse les règles du jeu de la sécurité informatique
Depuis l’explosion de ChatGPT fin 2022, les entreprises découvrent une vérité dérangeante : l’intelligence artificielle ne se comporte pas comme les systèmes informatiques qu’elles connaissent depuis cinquante ans. La différence fondamentale ? Le non-déterminisme. Posez deux fois la même question à un modèle d’IA générative, vous obtiendrez deux réponses différentes. Une propriété impensable pour un logiciel classique, où 2+2 donnera toujours 4.
« Contrairement à une règle métier codée en dur ou à une conformité auditable de manière répétable, un modèle génératif peut produire des réponses différentes face à des sollicitations identiques », constate l’analyse publiée par InCyber. Cette variabilité intrinsèque bouleverse cinquante ans de pratiques d’audit et de conformité, toutes fondées sur la reproductibilité des résultats.
Mais ce n’est que le premier d’une longue série de défis. Depuis 2023, l’OWASP — la fondation de référence mondiale en sécurité applicative — recense une surface d’attaque hybride spécifique aux systèmes d’IA : injection de contenu malveillant dans les prompts, compromission des interfaces de dialogue, attaques sur la chaîne d’approvisionnement des modèles, empoisonnement ou biaisement des données d’entraînement avant même la mise en service.
« Ces nouvelles sources de risques peuvent être internes, quand l’entreprise déploie de l’intelligence artificielle et que ses propres collaborateurs en font un usage non-encadré. Elles peuvent aussi être externes, quand des attaquants utilisent l’IA pour mener leurs opérations contre une organisation. Enfin, il faut tenir compte du fait que l’intelligence artificielle peut dépasser le cadre qu’on a cru lui imposer », résume Mouloud Aït-Kaci, fondateur du cabinet Hackcyom.
Ce troisième risque — l’IA qui outrepasse ses limites — est philosophiquement inédit. Ce n’est ni une attaque, ni une erreur humaine, ni une malveillance : c’est une propriété émergente du système lui-même. Aucune fonction de gestion des risques n’a jamais eu à gérer cela.
Des risques qui débordent largement la cybersécurité
À ces menaces techniques s’ajoutent des risques d’une tout autre nature. Un modèle d’IA peut appliquer des traitements différenciés selon les profils — discrimination à l’embauche, refus de crédit inexpliqué, modération de contenu biaisée — avec des conséquences juridiques et réputationnelles directes. La propriété intellectuelle et le secret des affaires constituent un troisième front : combien d’entreprises ont déjà vu leurs développeurs copier-coller du code source sensible dans ChatGPT pour « gagner du temps » ?
Selon une enquête citée par plusieurs sources du secteur, près de 80 % des responsables IT de grandes entreprises déclarent avoir déjà subi une conséquence négative liée à l’IA générative, et 44 % mentionnent l’introduction ou la fuite de données sensibles. Le phénomène du Shadow AI — l’utilisation non autorisée d’outils d’IA par les collaborateurs — amplifie ces risques de manière exponentielle.
Face à cette réalité, les organisations constatent un décalage croissant : leurs fonctions de sécurité et de gouvernance IT classiques ne sont pas équipées pour gérer ces risques hybrides. Le RSSI (Responsable de la Sécurité des Systèmes d’Information) protège l’infrastructure contre des menaces connues et cartographiées depuis vingt ans. Le DSI pilote le système d’information dans ses dimensions techniques et opérationnelles. Mais qui est responsable quand une IA de recrutement discrimine ? Quand un chatbot client divulgue des informations confidentielles ? Quand un agent autonome prend une décision financière aux conséquences désastreuses ?
Le CAIRO : un rôle qui s’impose par nécessité
C’est dans ce contexte que l’ISACA — l’association internationale de référence en gouvernance des systèmes d’information — a publié en 2025 une analyse décrivant le Chief AI Risk Officer comme « la fonction chargée de bâtir l’infrastructure de gestion des risques que ni le RSSI ni le DSI n’ont le temps, et encore moins le mandat, de développer ».
Le parallèle avec l’émergence du DPO (Data Protection Officer) après le RGPD est tentant, mais cache une différence majeure. Le DPO protège les individus contre l’entreprise (leurs données personnelles). Le CAIRO protège l’entreprise contre… elle-même (ses propres outils d’IA). Ce retournement du vecteur de protection explique pourquoi le positionnement hiérarchique du CAIRO est si délicat.
« Le RSSI défend un système d’information, alors que le CAIRO défend les enjeux métier et stratégiques de l’entreprise contre un mésusage volontaire ou non de l’intelligence artificielle elle-même », précise Mouloud Aït-Kaci. « Le RSSI travaille sur un terrain connu et cartographié depuis plus de vingt ans, tandis que l’usage massif de l’IA ne date que de deux ans. Le CAIRO doit donc explorer des problématiques encore immatures, sans réponse toujours établie ».
Selon l’expert, le CAIRO doit être positionné à hauteur du RSSI lorsque celui-ci occupe déjà une position élevée, au-dessus de lui dans le cas contraire. Mais surtout, il ne doit en aucun cas dépendre du DSI : « Sa fonction dépasse le seul périmètre du système d’information. Il doit également accéder directement au comité de direction pour évangéliser des risques qui dépassent les préoccupations purement techniques ».
Cette exigence d’indépendance vis-à-vis de la DSI est historiquement inédite. C’est la première fonction technologique qui doit être explicitement découplée de la direction informatique, suggérant que l’IA n’est plus perçue comme un simple outil IT mais comme un enjeu stratégique comparable à la finance, au juridique ou aux ressources humaines.
Que fait concrètement un Chief AI Risk Officer ?
Le périmètre du CAIRO couvre trois dimensions entrelacées :
1. La dimension technique : évaluer les vulnérabilités des modèles déployés (injection de prompt, empoisonnement, fuites de données), auditer les chaînes d’approvisionnement des modèles (d’où viennent-ils ? qui les a entraînés ? sur quelles données ?), superviser le monitoring des comportements émergents non prévus.
2. La dimension éthique et juridique : détecter et corriger les biais algorithmiques avant qu’ils ne produisent des décisions discriminatoires, garantir la conformité avec l’AI Act européen (en vigueur depuis août 2024, avec obligations croissantes jusqu’en 2028), gérer la propriété intellectuelle et le secret des affaires dans les interactions avec les modèles externes.
3. La dimension stratégique : cartographier les usages d’IA dans l’organisation (y compris le Shadow AI), définir les seuils d’acceptabilité du risque selon les cas d’usage, arbitrer entre innovation et prudence, former et sensibiliser les équipes, préparer l’organisation aux incidents et crises liés à l’IA.
Contrairement au RSSI qui répond à des incidents de sécurité, le CAIRO doit anticiper des risques encore mal compris. Son travail relève davantage de l’exploration et de l’évangélisation que de l’application de procédures établies. Les frameworks existent (NIST AI Risk Management Framework, ISO/IEC 42001), mais leur application concrète reste largement à inventer.
Les premiers signaux du marché
Si la fonction reste émergente, les premiers signaux concrets apparaissent. En septembre 2026, TIAA — un acteur majeur de la finance américaine — a nommé Divyangi Anchan au poste de Chief Risk and Compliance Officer for Technology and AI Risk, avec pour mission explicite de « gérer les risques complexes liés à la technologie et à l’intelligence artificielle dans le cadre de la transformation technologique de l’organisation ».
D’autres grandes entreprises explorent des modèles hybrides : certaines créent des postes de « Director of AI Governance & Risk Strategy » rattachés au Chief Risk Officer, d’autres élargissent le mandat de leur CISO (Chief Information Security Officer) pour y inclure l’IA, d’autres encore externalisent cette fonction à des cabinets spécialisés (« CAIRO as a Service »).
Le marché des solutions techniques suit le mouvement. Les plateformes d’AI governance — qui permettent d’inventorier les modèles, de tracer les décisions, de monitorer les dérives, d’auditer les biais — connaissent une croissance rapide. Gartner et d’autres analystes identifient l’« AI governance » comme l’un des segments technologiques à plus forte croissance pour 2026-2028.
Du côté de la formation, les premières certifications spécialisées émergent. L’ISACA, l’ISC2 et plusieurs universités développent des programmes dédiés, croisant compétences techniques (machine learning, cybersécurité), juridiques (AI Act, responsabilité algorithmique) et managériales (gouvernance, gestion de crise).
Les questions encore ouvertes
Malgré cette dynamique, de nombreuses incertitudes demeurent. Le CAIRO est-il une fonction pérenne ou transitoire, destinée à disparaître quand l’IA sera « mature » et que les RSSI auront intégré ces compétences ? Faut-il privilégier un profil technique (ex-RSSI, data scientist) ou stratégique (juriste, risk manager) ? Comment éviter la multiplication des fonctions C-level et le risque de dilution des responsabilités ?
Plus fondamentalement : les PME peuvent-elles se passer d’un CAIRO, ou existe-t-il un seuil d’usage d’IA au-delà duquel cette fonction devient indispensable ? Quelle responsabilité pénale personnelle pour le CAIRO en cas d’incident majeur ? L’AI Act va-t-il explicitement exiger la désignation d’un responsable IA, comme le RGPD impose un DPO dans certains cas ?
Sur le plan organisationnel, la cohabitation entre CAIRO, RSSI, DSI, DPO et Chief Data Officer promet des ajustements délicats. Les retours d’expérience des premières organisations ayant nommé un CAIRO seront déterminants pour stabiliser ce nouvel équilibre.
Ce que cela change pour les entreprises
Au-delà des débats sur les titres et les organigrammes, l’émergence du CAIRO révèle une transformation profonde. Les entreprises réalisent que l’IA n’est pas un projet IT comme les autres, mais une technologie qui touche simultanément la stratégie (quels avantages concurrentiels ?), les opérations (quels processus automatiser ?), le juridique (quelles responsabilités ?), l’éthique (quelles valeurs respecter ?) et la sécurité (quelles protections ?).
Cette transversalité explique pourquoi aucune fonction existante ne peut absorber seule la gestion des risques IA. Le RSSI n’a ni le mandat ni la légitimité pour arbitrer des questions éthiques ou stratégiques. Le DSI n’a ni le temps ni les compétences juridiques pour gérer la conformité réglementaire. Le DPO se concentre sur les données personnelles, pas sur l’ensemble des risques IA.
Le CAIRO apparaît donc comme une fonction de coordination et d’arbitrage, capable de dialoguer avec toutes ces parties prenantes et de porter une vision d’ensemble devant le comité de direction. Son succès dépendra de sa capacité à ne pas créer une nouvelle bureaucratie, mais à faciliter l’innovation responsable.
Pour les dirigeants, la question n’est plus « faut-il un CAIRO ? » mais « qui pilote aujourd’hui nos risques IA, et cette personne a-t-elle l’autorité, les compétences et les moyens nécessaires ? ». Car en l’absence de réponse claire, c’est l’entreprise tout entière qui navigue à vue dans un territoire encore largement inexploré.
Sources et references
- Retirement Industry People Moves – 9/18/2026 – planadviser.com (source fiable)
- Chief AI Officer: Scope and Mandate — CASRAI – casrai.org (source fiable)
- Les meilleurs outils de gestion des risques liés à l’IA en 2026 : guide pratique pour bien choisir – ones.com (source fiable)
- CAIRO – itl.nist.gov (source fiable)
- IA prédictive : comment exploiter les données pour mieux anticiper et décider ? – ideematic.com (source fiable)
À propos de l'auteur