⚡ L’essentiel
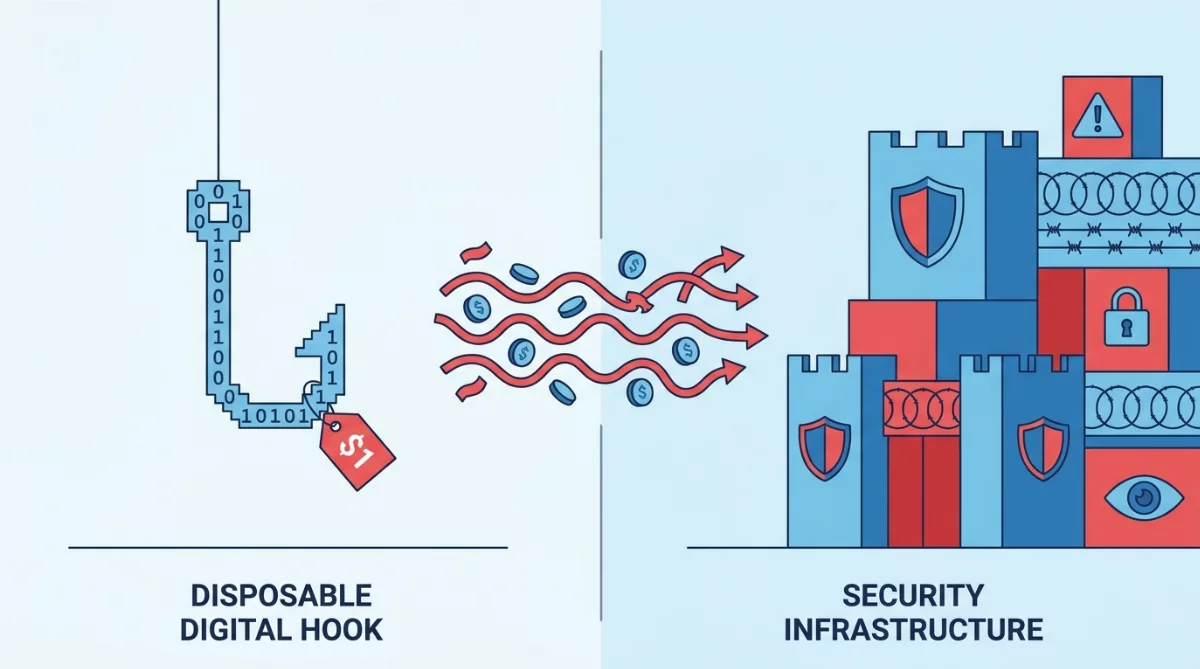
Un expert en cybersécurité révèle qu’un attaquant peut déployer un site de phishing opérationnel en moins de 24 minutes pour environ 1$, tandis que l’industrie investit massivement dans des solutions de blocage de domaines facilement remplaçables. Cette asymétrie économique (ratio de 1 à 10 000) démontre l’inefficacité fondamentale des approches actuelles basées sur des listes noires et appelle à un changement de paradigme vers des défenses comportementales et une authentification résistante au phishing.
Phishing : pourquoi l’industrie cyber gaspille des millions contre des menaces à 1$
24 minutes et 1 dollar. C’est tout ce qu’il faut à un cybercriminel pour créer une infrastructure de phishing complète, certificat SSL inclus. Pendant ce temps, l’industrie de la cybersécurité dépense des fortunes pour bloquer ces domaines jetables. Un expert dénonce une stratégie de défense économiquement absurde qui combat le phishing « au mauvais niveau ».
L’expérience qui dérange toute une industrie
« J’ai chronométré un attaquant une fois », raconte cet expert en cybersécurité dans les colonnes de CSO Online. Le résultat ? Moins de 24 minutes entre l’enregistrement d’un nom de domaine et la mise en ligne d’une page de phishing pleinement opérationnelle, certificat SSL et tout. Douze de ces minutes ont simplement été passées à attendre la propagation des serveurs DNS.
Ce chiffre, aussi banal qu’il puisse paraître techniquement, constitue un réquisitoire silencieux contre l’ensemble de nos stratégies anti-phishing actuelles. Car pendant que l’industrie de la cybersécurité – un marché de 173 milliards de dollars en 2026 – s’affaire à bloquer ces domaines malveillants, les attaquants les remplacent pour le prix d’un café et vingt minutes de leur temps.
« Nous bloquons des domaines. Nous les alimentons dans nos passerelles, nos filtres DNS, nos plateformes de threat intelligence. Nous mesurons combien nous en avons bloqué et rapportons ce chiffre à un conseil d’administration qui le trouve rassurant », poursuit l’expert. « Pendant ce temps, la chose que nous bloquons coûte à l’attaquant environ un dollar et vingt minutes à remplacer. »
Une asymétrie économique catastrophique
Le cœur du problème réside dans une asymétrie économique vertigineuse. Selon les estimations d’experts du secteur, une entreprise dépense entre 1 000 et 10 000 dollars pour détecter, analyser et bloquer un domaine de phishing – en comptant les licences de solutions de sécurité, le temps des équipes IT, et l’infrastructure de threat intelligence.
Face à cela, l’attaquant investit 1 dollar et 24 minutes. Un ratio coût-efficacité de 1 à 10 000. Potentiellement le pire retour sur investissement de toute l’industrie technologique.
Cette disproportion s’explique par l’industrialisation du cybercrime. Là où les entreprises dépensent en moyenne 15% de leur budget IT en sécurité, les cybercriminels opèrent avec des marges supérieures à 95% grâce à l’automatisation complète de leurs infrastructures. L’enregistrement de domaines, l’obtention de certificats SSL via des services gratuits comme Let’s Encrypt, et le déploiement de pages de phishing sont désormais des processus entièrement scriptés.
Des métriques rassurantes mais trompeuses
L’analyse met en lumière un problème de gouvernance rarement évoqué : les métriques de cybersécurité présentées aux directions sont devenues des « vanity metrics » sans lien avec l’efficacité réelle.
« Nous avons bloqué 50 000 domaines malveillants ce trimestre » – voilà le type de rapport qui rassure un conseil d’administration. Pourtant, cette métrique ne mesure que le volume d’activité, pas l’efficacité de la protection. Elle ne dit rien sur le nombre d’attaques réussies, le temps écoulé entre la création d’un domaine et son blocage, ou le taux de remplacement.
Pire encore, ce système crée un conflit d’intérêt structurel : les fournisseurs de solutions de sécurité bénéficient directement de l’augmentation du volume de menaces. Plus il y a de domaines à bloquer, plus ils peuvent justifier leurs tarifs et le renouvellement des licences. L’inefficacité devient un modèle économique.
« Les conseils d’administration sont complices involontaires », souligne l’analyse. « En demandant des métriques simples et rassurantes, ils incitent les CISO à présenter des chiffres impressionnants plutôt que des évaluations honnêtes de l’efficacité réelle. »
Le paradoxe du certificat SSL
L’un des aspects les plus ironiques de cette situation concerne les certificats SSL/TLS – ces fameux « cadenas verts » dans les navigateurs qui sont censés signaler un site sécurisé.
Grâce à des initiatives comme Let’s Encrypt, obtenir un certificat SSL est devenu gratuit et quasi-instantané. Une avancée majeure pour la sécurité d’internet dans son ensemble, qui a permis de généraliser le chiffrement des communications. Mais cette démocratisation a également armé les attaquants.
Aujourd’hui, un site de phishing arbore le même cadenas vert qu’un site légitime. Les utilisateurs, éduqués pendant des années à « vérifier le cadenas », se retrouvent face à un indicateur devenu sans valeur pour distinguer le vrai du faux. Le certificat prouve uniquement que la connexion est chiffrée, pas que le site est honnête.
Cette conséquence non intentionnelle illustre un principe fondamental de la cybersécurité : chaque solution crée potentiellement de nouveaux problèmes. La démocratisation du chiffrement a simultanément démocratisé la capacité à créer des sites de phishing crédibles.
Combattre au bon niveau : quelles alternatives ?
Si bloquer des domaines est inefficace, que faire ? L’expert de CSO Online plaide pour un changement de couche de défense. Plutôt que d’essayer d’intercepter les attaques au niveau du réseau (domaines, URLs), il faut se concentrer sur des niveaux où l’attaquant ne peut pas simplement « créer un nouveau domaine ».
L’authentification résistante au phishing constitue la première ligne de défense recommandée. Les technologies comme FIDO2 et WebAuthn utilisent des clés cryptographiques liées au domaine légitime. Même si un utilisateur saisit ses identifiants sur un faux site, l’authentification échouera car la clé ne correspondra pas au domaine frauduleux. L’attaquant ne peut pas « remplacer » cette sécurité en 20 minutes.
L’analyse comportementale représente une autre approche prometteuse. Plutôt que de bloquer des domaines, les systèmes UEBA (User and Entity Behavior Analytics) détectent les anomalies : une connexion depuis un pays inhabituel, à une heure atypique, suivie d’un transfert de données suspect. Ces patterns sont beaucoup plus difficiles à contourner pour un attaquant.
L’architecture Zero Trust, qui ne fait confiance à aucune connexion par défaut et vérifie systématiquement l’identité et le contexte, déplace également le combat vers un terrain moins favorable aux attaquants.
Enfin, paradoxalement, l’élément humain reste crucial. Le phishing est fondamentalement un problème d’ingénierie sociale qu’on essaie de résoudre avec des solutions techniques. Les programmes de sensibilisation continue, avec des simulations réalistes et un feedback immédiat, se révèlent souvent plus efficaces que des millions investis dans des listes noires de domaines.
Une transition difficile mais nécessaire
Passer d’un modèle de sécurité basé sur le blocage à un modèle basé sur l’authentification et le comportement ne se fera pas sans résistance. Les équipes de sécurité actuelles ont construit leurs processus, leurs compétences et leurs budgets autour des solutions existantes. Les fournisseurs ont des contrats pluriannuels à protéger.
« Le changement doit venir du sommet », estiment plusieurs experts du secteur. « Tant que les conseils d’administration accepteront ’50 000 domaines bloqués’ comme preuve de sécurité, les CISO continueront à acheter des solutions qui produisent ces chiffres. »
Certaines organisations pionnières commencent néanmoins à auditer l’efficacité réelle de leurs solutions anti-phishing. Elles mesurent désormais le temps entre la création d’un domaine de phishing et son blocage effectif, le taux de remplacement des domaines bloqués, et surtout le nombre d’attaques qui réussissent malgré toutes les défenses.
Les résultats sont souvent embarrassants : des domaines qui restent actifs pendant 48 à 72 heures, des taux de remplacement de 100% en quelques heures, et des taux de réussite d’attaques qui ne diminuent pas malgré l’augmentation des investissements en solutions de blocage.
Implications pour les professionnels et les entreprises
Pour les responsables de la sécurité informatique, cette analyse implique une remise en question profonde. Les investissements actuels en solutions anti-phishing basées sur le blocage de domaines ont probablement un ROI négatif. Pire, les métriques présentées aux directions créent un faux sentiment de sécurité potentiellement plus dangereux que l’absence de protection.
Les actions recommandées incluent :
- Auditer les métriques actuelles : mesurer le temps réel entre création et blocage, les taux de remplacement, et surtout le nombre d’attaques réussies
- Pivoter vers des défenses comportementales : analyse du contexte de connexion, détection d’anomalies utilisateur, authentification multi-facteurs résistante au phishing
- Investir dans la formation continue : simulations réalistes plutôt que technologies de blocage supplémentaires
- Implémenter des contrôles au niveau authentification : solutions passwordless, hardware tokens, FIDO2/WebAuthn
- Revoir les contrats fournisseurs : exiger des SLA sur l’efficacité réelle, pas sur le volume de menaces détectées
Pour les investisseurs, cette révélation ouvre des opportunités de disruption dans un marché de 173 milliards de dollars. Les entreprises basées sur des modèles de blocage et de listes noires font face à une obsolescence potentielle, tandis que les solutions d’authentification passwordless, de détection comportementale et d’architecture Zero Trust représentent les paris d’avenir.
Perspectives : vers un nouveau paradigme
À court terme (3 à 6 mois), on peut s’attendre à un débat accru dans la communauté cybersécurité sur l’efficacité des approches actuelles. Les premières entreprises pionnières commenceront à publier des audits de l’efficacité réelle de leurs solutions, tandis que les fournisseurs traditionnels publieront des contre-arguments ou annonceront des améliorations.
À moyen terme (6 à 12 mois), plusieurs scénarios sont possibles. Une disruption rapide avec adoption accélérée de solutions passwordless et déclin des solutions de blocage traditionnelles. Une évolution hybride où les fournisseurs intègrent des capacités comportementales à leurs solutions existantes. Un statu quo défensif où l’industrie minimise la critique et continue par inertie. Ou encore un catalyseur réglementaire où des autorités comme la CISA ou l’ENISA recommandent explicitement des approches non basées sur le blocage.
Plusieurs questions restent ouvertes : Quelles métriques alternatives devraient remplacer le « nombre de domaines bloqués » ? Comment les fournisseurs de threat intelligence vont-ils adapter leur modèle économique ? Les approches comportementales peuvent-elles vraiment scaler pour des organisations de 10 000+ employés ? Et surtout : les attaquants vont-ils simplement s’adapter aux nouvelles défenses, perpétuant éternellement cette course aux armements ?
Conclusion : repenser la sécurité de fond en comble
L’expérience des « 24 minutes et 1 dollar » révèle bien plus qu’une simple inefficacité tactique. Elle expose un problème systémique dans la façon dont l’industrie de la cybersécurité conçoit, vend et mesure ses solutions.
Tant que nous combattrons le phishing au niveau des domaines – la couche la plus facilement remplaçable de toute l’infrastructure d’attaque – nous resterons prisonniers d’une course que nous ne pouvons mathématiquement pas gagner. Un jeu où chaque victoire coûte 10 000 fois plus cher au défenseur qu’à l’attaquant.
Le vrai défi n’est pas technique. Les solutions existent : authentification résistante au phishing, analyse comportementale, Zero Trust, formation continue. Le défi est organisationnel, culturel et économique. Il nécessite de changer les incitations des fournisseurs, les attentes des directions, les métriques de performance des équipes de sécurité, et finalement notre conception même de ce qu’est une « bonne » cybersécurité.
La question n’est plus de savoir si ce changement aura lieu, mais à quelle vitesse – et combien d’organisations continueront à dépenser des millions pour bloquer des menaces à 1 dollar avant de réaliser l’absurdité économique de leur stratégie.
À propos de l'auteur




