⚡ L’essentiel
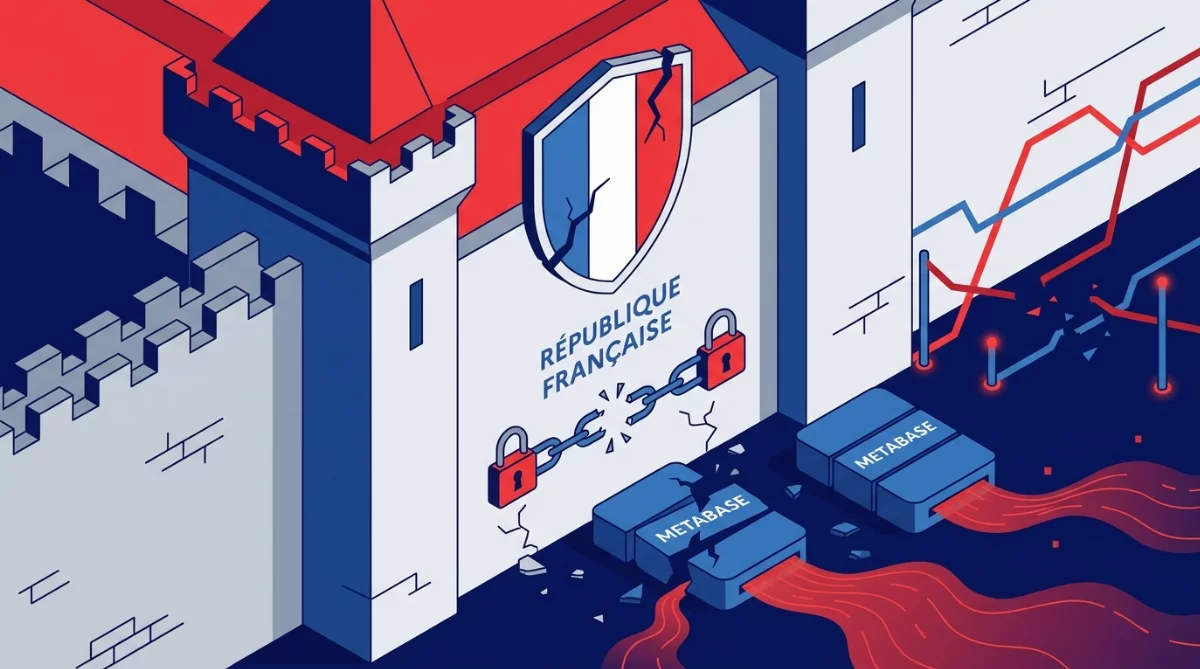
L’ANSSI, agence française de cybersécurité, et deux autres entités gouvernementales (DINUM et QualiCharge) ont été piratées via une faille dans Metabase. 118 comptes compromis, des données d’organismes publics (SIREN, budgets) et 102 000 sessions de bornes de recharge électrique volées. L’ironie : les gardiens de la sécurité numérique victimes d’une cyberattaque, révélant la complexité croissante de la protection des infrastructures publiques.
Quand le pompier brûle : l’ANSSI victime d’une cyberattaque
L’annonce a de quoi faire sourire jaune les professionnels de la cybersécurité. Le 30 septembre 2026, l’ANSSI publie dans son bulletin REACTIV un aveu pour le moins embarrassant : son laboratoire d’innovation a été compromis par des attaquants exploitant une vulnérabilité dans Metabase, un outil open source de visualisation et d’analyse de données.
Mais l’agence n’est pas seule dans la tourmente. La Direction interministérielle du numérique (DINUM), qui orchestre la transformation digitale de l’État français, et QualiCharge, l’application dédiée aux infrastructures de recharge électrique, ont également été touchées par la même faille. Une attaque coordonnée qui révèle une vulnérabilité systémique au cœur même des institutions chargées de protéger et moderniser l’État numérique.
Un butin numérique aux multiples facettes
Les attaquants n’ont pas fait les choses à moitié. Selon les informations divulguées par l’ANSSI et relayées par le site FrenchBreaches, le bilan est conséquent :
Au laboratoire d’innovation de l’ANSSI, 118 comptes ont été compromis, dont une trentaine appartenant à des utilisateurs externes. Les pirates ont exfiltré des identifiants, des adresses e-mail, des mots de passe hachés (transformés par algorithme pour les rendre illisibles) et des statistiques d’utilisation. Plus préoccupant encore : des métadonnées de contributions à des projets open source, qui révèlent quelles technologies l’agence utilise en interne.
Côté DINUM, deux instances Metabase ont été infiltrées : celles des services ProConnect et Nuage-Public, utilisés par de nombreux organismes publics. Les attaquants ont mis la main sur des numéros SIREN et SIRET (identifiants des entreprises et établissements), des données administratives, des informations sur les budgets et les effectifs de ces organismes, ainsi que des historiques de connexions anonymisés.
QualiCharge, enfin, a vu 102 000 sessions de recherche dérobées, ainsi que les informations d’une centaine de comptes techniques. Ces données concernent la gestion des bornes de recharge pour véhicules électriques, une infrastructure de plus en plus stratégique dans le contexte de la transition énergétique.
Metabase : l’outil qui devient talon d’Achille
Metabase est un logiciel open source permettant de créer des tableaux de bord et graphiques à partir de bases de données, sans nécessiter de compétences en programmation. Pensez à un Excel intelligent qui se connecte directement à vos données pour générer automatiquement des visualisations. Largement adopté pour sa simplicité et sa gratuité, il est devenu un standard dans de nombreuses organisations, publiques comme privées.
Mais cette popularité en fait également une cible de choix. La vulnérabilité exploitée dans ce cas précis n’a pas encore été détaillée publiquement par l’ANSSI. On ignore s’il s’agissait d’une faille connue non corrigée (un patch disponible mais non appliqué) ou d’un « zero-day » (une vulnérabilité inconnue jusqu’alors). Cette zone d’ombre alimente les interrogations : comment trois instances distinctes, au sein d’organismes aussi sensibilisés à la sécurité, ont-elles pu rester vulnérables simultanément ?
Les angles morts de la sécurité publique
Cet incident révèle plusieurs failles structurelles rarement évoquées. D’abord, la dette technique de l’administration : la modernisation rapide des services publics crée une complexité croissante, avec une multiplication des outils et des surfaces d’attaque. Même l’ANSSI, pourtant à la pointe, peine à suivre le rythme.
Ensuite, le paradoxe de la souveraineté numérique. La France promeut activement l’usage de logiciels open source comme Metabase pour réduire sa dépendance aux géants américains (Microsoft, Oracle). Mais cette stratégie transfère la responsabilité de la sécurité à l’utilisateur : il faut suivre les mises à jour, auditer le code, maintenir les instances. Les éditeurs propriétaires, eux, disposent d’équipes dédiées qui poussent automatiquement les correctifs. L’open source exige une maturité organisationnelle que même les institutions les mieux dotées peinent à atteindre.
Enfin, les infrastructures de mobilité électrique émergent comme nouveau terrain géopolitique. Les 102 000 sessions QualiCharge volées contiennent potentiellement des informations stratégiques : localisation des bornes, patterns d’utilisation, possiblement des identifiants de véhicules. Dans un contexte de transition énergétique, ces infrastructures deviennent aussi critiques que les réseaux électriques traditionnels. Un acteur malveillant pourrait cartographier l’infrastructure nationale ou préparer des attaques de déni de service.
Que faire des mots de passe hachés ?
La compromission de mots de passe « hachés » mérite une explication. Le hachage transforme votre mot de passe (par exemple « Bonjour123 ») en une suite de caractères illisible (« 3a5f7c9e2b… ») via un algorithme mathématique. Théoriquement, cette transformation est irréversible.
Mais dans la pratique, des attaquants déterminés peuvent « casser » ces hachages en testant des millions de combinaisons par seconde, surtout si l’algorithme utilisé est obsolète (MD5, SHA1) ou si les mots de passe sont faibles. La robustesse dépend de l’algorithme (bcrypt et Argon2 sont considérés comme solides) et de l’utilisation d’un « salt » (donnée aléatoire ajoutée au mot de passe avant hachage).
L’ANSSI n’a pas précisé quel algorithme était utilisé. Si les mots de passe étaient mal protégés, les 118 comptes compromis pourraient être exploités pour des attaques ultérieures, y compris sur d’autres systèmes si les utilisateurs réutilisent leurs identifiants.
La transparence comme stratégie de résilience
Un élément mérite d’être souligné : la communication proactive de l’ANSSI. Contrairement à de nombreuses organisations qui minimisent ou dissimulent leurs incidents, l’agence a choisi de publier l’information via son bulletin REACTIV, accessible à tous.
C’est un pari risqué (exposition médiatique, potentielle perte de crédibilité), mais stratégiquement pertinent. Cette transparence normalise l’idée que toute organisation, même la plus vigilante, peut être victime. Elle permet aussi à l’écosystème de réagir rapidement : les milliers d’organisations utilisant Metabase en France peuvent désormais vérifier leurs instances et appliquer les correctifs nécessaires.
Paradoxalement, cette approche renforce la confiance à long terme. Les citoyens et professionnels préfèrent une institution qui reconnaît ses failles et communique ouvertement à une autre qui dissimule jusqu’à ce que la fuite soit révélée par des tiers.
Scénarios pour les prochains mois
À court terme (1-3 mois), on peut s’attendre à la publication d’un CVE détaillant la vulnérabilité Metabase, suivie d’une vague de patchs dans l’administration. Des audits de sécurité généralisés sur tous les outils de business intelligence utilisés par l’État sont probables. Les 118 personnes concernées devraient recevoir des notifications individuelles, et des campagnes de spear-phishing exploitant les données volées (SIREN/SIRET avec contexte administratif précis) risquent d’émerger.
À moyen terme (6-12 mois), plusieurs scénarios se dessinent. Dans le meilleur des cas, cet incident catalyse une refonte complète de la sécurité des outils tiers dans l’administration, avec création d’un référentiel de sécurisation des outils de BI. La France pourrait devenir un modèle de transparence post-incident.
Plus réalistement, d’autres administrations européennes pourraient connaître des incidents similaires, révélant une vulnérabilité systémique et déclenchant une pression pour une réglementation européenne sur la sécurité des outils open source dans le secteur public.
Dans un scénario pessimiste, les données volées servent à des attaques plus sophistiquées : compromission de la supply chain des projets open source gouvernementaux, infiltration d’organismes publics via des informations précises sur leur fonctionnement. La confiance dans la transformation numérique de l’État pourrait s’éroder durablement.
Enfin, un scénario géopolitique n’est pas à exclure : si l’attaque est attribuée à un État-nation, cela pourrait déclencher une réponse diplomatique et des mesures de rétorsion cyber. Les infrastructures de mobilité électrique pourraient alors être officiellement classées comme infrastructures critiques, avec une réglementation renforcée.
Ce que cela signifie pour vous
Si vous êtes professionnel IT : vérifiez immédiatement toutes vos instances Metabase (et outils similaires : Tableau, PowerBI, Grafana). Implémentez l’authentification multi-facteurs sur tous les outils d’analyse de données, segmentez votre réseau pour isoler les outils de BI des bases de production, et établissez un inventaire exhaustif de vos outils tiers avec leurs versions. Les outils de business intelligence nécessitent désormais le même niveau de sécurisation que vos applications critiques.
Si vous êtes décideur ou investisseur : cet incident ouvre des opportunités pour les entreprises spécialisées dans la sécurisation des outils open source (Tidelift, Snyk), les solutions de gestion des identités et accès (IAM) pour le secteur public, et les plateformes de threat intelligence. Mais il révèle aussi des risques : érosion de la confiance dans la transformation numérique de l’État, coûts de remédiation massifs, litiges potentiels si les données sont exploitées.
Si vous êtes citoyen : méfiez-vous des emails suspects se faisant passer pour l’administration dans les semaines à venir. Les pirates disposent d’informations précises (SIREN d’organismes publics, contexte administratif) pour rendre leurs arnaques très crédibles. Si vous utilisez des bornes de recharge électrique, sachez que vos patterns d’utilisation ont potentiellement été exposés, bien que les données soient présentées comme anonymisées.
Les questions qui restent en suspens
De nombreuses zones d’ombre persistent. Quelle est la nature exacte de la vulnérabilité Metabase ? S’agissait-il d’un zero-day ou d’une faille connue non corrigée ? Pourquoi trois instances distinctes étaient-elles vulnérables simultanément – problème de gouvernance IT, manque de ressources, ou simple défaillance humaine ?
L’identité des attaquants reste inconnue : État-nation, cybercriminels opportunistes, hacktivistes ? Les mots de passe volés utilisaient-ils un algorithme robuste (bcrypt, Argon2) ou obsolète (MD5, SHA1) ? Combien de temps les attaquants ont-ils eu accès aux systèmes avant détection ?
Les données ont-elles été publiées sur le dark web ou gardées pour exploitation ciblée ? Quel est l’impact réel sur les 102 000 sessions QualiCharge – risque de désanonymisation des utilisateurs ? Et surtout : l’ANSSI appliquait-elle ses propres recommandations de sécurité sur son laboratoire d’innovation ?
Ces questions ne sont pas que techniques. Elles interrogent la capacité de l’État à sécuriser sa propre transformation numérique, dans un contexte où les menaces se sophistiquent plus vite que les défenses ne se renforcent. L’incident de septembre 2026 restera comme un rappel brutal : dans le cyberespace, personne n’est à l’abri, pas même ceux qui ont pour mission de protéger les autres.
À propos de l'auteur