⚡ L’essentiel
ESET analyse deux groupes de cyberespionnage majeurs : Gamaredon (Russie) a mené 35 campagnes contre l’Ukraine en 2025 avec un renouvellement permanent de malwares, tandis que WebWorm (Chine) cible l’Europe. Leur innovation : détourner des services légitimes (Discord, OneDrive) pour échapper à la détection et adopter une production « à la chaîne » de variantes de logiciels malveillants plutôt que des armes numériques sophistiquées.
Gamaredon et WebWorm : quand le cyberespionnage devient industriel
Discord, OneDrive, Telegram : les applications du quotidien sont devenues l’infrastructure invisible du cyberespionnage étatique. Dans un podcast détaillé, ESET dévoile comment la Russie et la Chine ont industrialisé l’espionnage numérique, transformant l’Ukraine en laboratoire d’une guerre de l’ombre qui préfigure les menaces de demain.
L’Ukraine, terrain d’expérimentation du cyberespionnage russe
Depuis plus d’une décennie, l’Ukraine subit une pression numérique constante. Le groupe Gamaredon, associé aux services de renseignement russes, y mène une campagne d’espionnage d’une ampleur inédite. Selon Mathieu Tartare, chercheur chez ESET, pas moins de 35 campagnes distinctes de spear phishing ont été identifiées en 2025, ciblant principalement les institutions gouvernementales et militaires ukrainiennes.
Ce qui distingue Gamaredon des autres groupes APT (Advanced Persistent Threat) n’est pas tant la sophistication technique que l’intensité et la cadence industrielle de ses opérations. « Développer de nouveaux malwares, ce n’est pas suffisant pour contourner les détections », explique Mathieu Tartare dans le podcast INCYBER Voices. Le groupe modifie donc également les chaînes d’infection elles-mêmes – cette séquence d’étapes qui mène du clic initial au contrôle complet d’un système.
L’approche repose sur un principe redoutable : plutôt que de créer quelques armes numériques ultra-sophistiquées, Gamaredon produit en continu des variantes simples de malwares. Cette stratégie de « cyberespionnage à la chaîne » submerge les défenses par le volume et la vitesse de renouvellement, rendant obsolètes les solutions de détection traditionnelles basées sur des signatures connues.
Des leurres parfaitement crédibles grâce aux compromissions antérieures
La force de Gamaredon réside aussi dans la qualité de ses leurres. Les attaquants ne se contentent pas d’imiter grossièrement des documents officiels : ils réutilisent de véritables documents gouvernementaux récupérés lors de compromissions précédentes. Cette « économie circulaire » du cyberespionnage crée des emails parfaitement authentiques, rendant la détection humaine quasi-impossible.
Les courriels peuvent provenir de comptes réellement compromis appartenant à des organisations partenaires, ou usurper l’identité d’expéditeurs légitimes avec une précision troublante. Face à un email contenant un vrai rapport ministériel envoyé depuis l’adresse d’un collègue, même les utilisateurs les plus sensibilisés peuvent être trompés.
Cette technique invalide l’approche traditionnelle de formation à la cybersécurité, qui conseille de « repérer les emails suspects ». Quand les emails ne sont plus suspects, la défense doit devenir purement technique : sandboxing, analyse comportementale, segmentation des réseaux.
Discord, OneDrive, Telegram : quand les services légitimes deviennent des armes
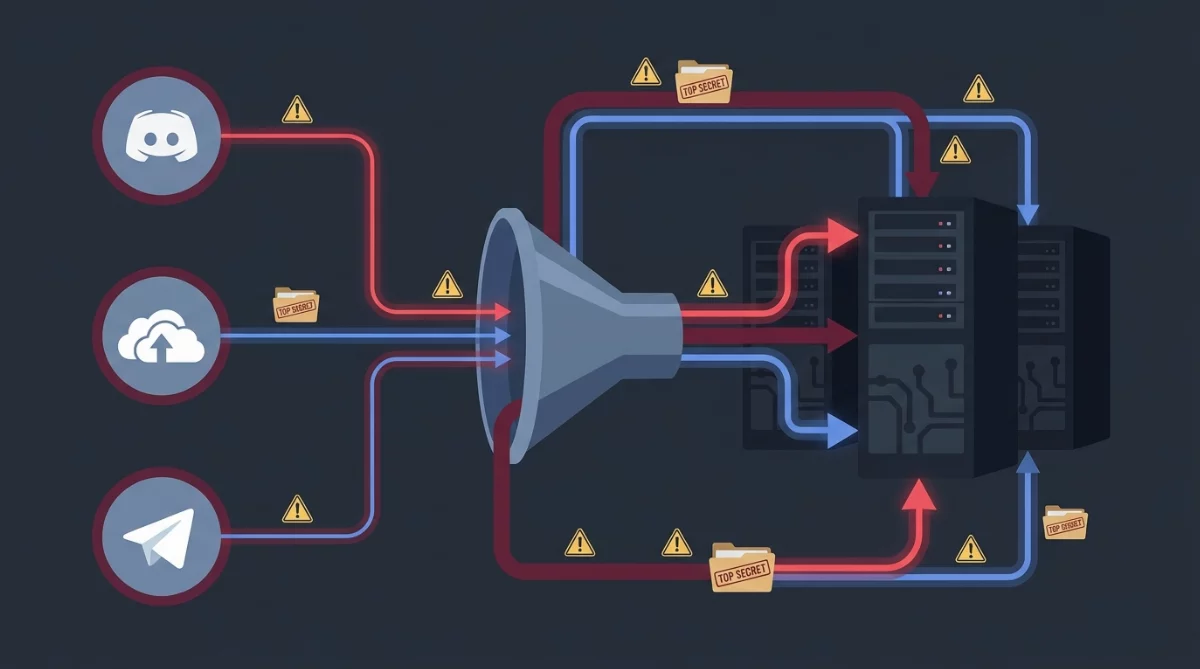
L’innovation tactique la plus significative révélée par ESET concerne l’infrastructure même des opérations. Gamaredon, comme WebWorm, a massivement adopté les services cloud grand public comme base arrière de ses opérations. Discord pour le commandement et contrôle, OneDrive pour l’exfiltration de données, Telegram pour les communications, Cloudflare pour masquer les serveurs, et même des VPN légitimes détournés.
Cette stratégie crée un dilemme insoluble pour les défenseurs : bloquer ces services protège contre les APT mais paralyse la productivité des organisations modernes ; les autoriser crée des angles morts de sécurité majeurs. C’est une asymétrie stratégique que les attaquants exploitent méthodiquement.
Le trafic vers Discord ou OneDrive est considéré comme légitime par la plupart des systèmes de détection. Un ordinateur compromis qui exfiltre des documents sensibles via OneDrive ressemble en tout point à un employé qui sauvegarde son travail. Un malware qui reçoit ses ordres via Discord se fond dans le flux normal des communications professionnelles.
Cette évolution marque l’abandon des infrastructures dédiées coûteuses (serveurs de commande propres, noms de domaine suspects) au profit d’une exploitation parasitaire des plateformes que tout le monde utilise. Les APT se cachent désormais dans le bruit numérique quotidien.
WebWorm : l’énigme chinoise en Europe
Si Gamaredon concentre l’attention en raison de son hyperactivité contre l’Ukraine, WebWorm représente une menace plus discrète mais tout aussi préoccupante. Ce groupe, aligné sur les intérêts stratégiques chinois, a été observé en Europe par les équipes d’ESET, mais ses méthodes spécifiques restent moins documentées publiquement.
L’analyse comparative des deux groupes révèle qu’il n’existe pas une méthode unique du cyberespionnage. Là où Gamaredon privilégie le volume et la persistance brute, les groupes chinois comme WebWorm adoptent traditionnellement une approche plus ciblée et patiente, caractéristique des opérations de renseignement de longue durée.
La présence active de WebWorm en Europe s’inscrit dans un contexte de tensions technologiques et commerciales sino-occidentales. Les cibles probables incluent les secteurs stratégiques : défense, énergie, télécommunications, recherche avancée. Mais le manque de détails publics sur ses opérations suggère soit une discrétion opérationnelle supérieure, soit une détection plus récente par les chercheurs.
Un changement de paradigme pour la cyberdéfense
Les révélations d’ESET illustrent une mutation profonde du cyberespionnage étatique. Le passage d’une logique artisanale (quelques malwares sophistiqués, longs à développer) à une logique industrielle (production continue de variantes simples) démocratise potentiellement cette capacité.
Cette approche nécessite moins d’expertise technique de pointe et davantage de ressources organisationnelles et humaines. Des États disposant de budgets conséquents mais de capacités techniques limitées pourraient adopter ce modèle, élargissant dangereusement le nombre d’acteurs menaçants sur la scène internationale.
Pour les défenseurs, cela impose une refonte complète des stratégies de sécurité. Les antivirus traditionnels, qui comparent les fichiers à des bases de signatures connues, deviennent largement inefficaces face à des malwares renouvelés chaque semaine. La détection doit devenir comportementale : identifier les usages anormaux plutôt que les fichiers malveillants connus.
L’architecture Zero Trust, qui ne fait confiance à aucun utilisateur ou appareil par défaut, même à l’intérieur du réseau, s’impose comme réponse nécessaire. La micro-segmentation limite les mouvements latéraux en cas de compromission. L’analyse du trafic cloud (CASB – Cloud Access Security Brokers) permet de détecter les usages anormaux de services légitimes.
Implications pour les organisations et les États
Pour les responsables de sécurité, ces révélations imposent des adaptations concrètes. Le trafic vers Discord, Telegram ou OneDrive ne peut plus être considéré comme intrinsèquement sûr. Les politiques d’accès aux services cloud personnels depuis les réseaux professionnels doivent être durcies, avec une surveillance comportementale accrue.
La formation à la cybersécurité doit évoluer au-delà du simple « repérage des emails suspects ». Quand les leurres utilisent de vrais documents officiels et proviennent de comptes réellement compromis, la détection humaine atteint ses limites. Les organisations doivent investir dans des technologies de sandboxing et d’analyse automatisée.
Pour les décideurs politiques, la question de la souveraineté numérique se pose avec acuité. L’utilisation massive de services cloud américains (Microsoft, Discord) par des APT russes et chinois révèle une dépendance problématique. Quelle responsabilité pour ces plateformes ? Ont-elles les capacités et la volonté de détecter et bloquer ces usages malveillants ?
Pour les investisseurs, le marché de la cybersécurité connaît une transition majeure. Les éditeurs d’antivirus traditionnels perdent en pertinence face à l’obsolescence de leurs approches. Les solutions de détection comportementale, d’analyse de trafic cloud, de threat intelligence automatisée et d’architecture Zero Trust représentent les segments en croissance.
Questions ouvertes et perspectives
Malgré la richesse des informations révélées par ESET, plusieurs questions demeurent. Quelle est l’efficacité réelle de ces 35 campagnes annuelles de Gamaredon ? Combien de compromissions réussies ? Quel impact stratégique sur les capacités ukrainiennes ?
Concernant WebWorm, le mystère reste entier sur ses méthodes spécifiques en Europe. Quelles sont ses cibles prioritaires ? Son taux de succès ? Existe-t-il une coopération sino-russe dans le partage de techniques entre WebWorm et Gamaredon, ou s’agit-il de développements parallèles ?
À plus long terme, l’intégration de l’intelligence artificielle générative dans ces opérations pourrait accélérer encore le rythme. L’IA pourrait personnaliser automatiquement les leurres de spear phishing et générer des variantes de malwares à une cadence que même l’approche « industrielle » actuelle ne peut atteindre.
Les défenseurs ukrainiens, cibles depuis 10 ans, ont développé une expertise unique. Quelles leçons peuvent en tirer les autres pays ? Comment leurs stratégies d’adaptation peuvent-elles inspirer les architectures de sécurité occidentales ?
Conclusion : l’espionnage invisible
Les révélations d’ESET sur Gamaredon et WebWorm dessinent les contours d’un cyberespionnage en pleine mutation. L’ère des malwares rares et sophistiqués cède la place à une production industrielle de variantes simples. Les infrastructures dédiées disparaissent au profit d’un parasitage des services que nous utilisons tous quotidiennement.
Cette évolution rend l’espionnage numérique à la fois plus accessible pour les États attaquants et plus difficile à détecter pour les défenseurs. L’Ukraine sert de laboratoire à ces techniques qui, une fois matures, seront déployées contre d’autres cibles occidentales.
La question n’est plus de savoir si votre organisation sera ciblée, mais quand et comment vous le détecterez. Dans ce nouveau paradigme, la cybersécurité ne peut plus être un projet ponctuel mais devient une posture permanente d’adaptation et de vigilance. Êtes-vous prêts pour un cyberespionnage qui se cache dans vos outils quotidiens ?
À propos de l'auteur